Antywirus WordPress, który sprawdza każdy plik pod kątem malware
Baza Helper Pro skanuje Twoje pliki i bazę danych pod kątem malware, porównuje WordPress i wtyczki z ich oficjalnymi plikami i obserwuje zmiany kodu, gdy strona działa. Podejrzany plik trafia do kwarantanny i wraca jednym kliknięciem.
- 47,950 znanych podatności w naszej bazie
- 5minut między sprawdzeniami zmienionych plików
- 24godzin między aktualizacjami reguł i listy podatności
- 0 Twoich plików opuszcza stronę
- Skaner malware
- Szybki i pełny skan
- Sprawdzanie oficjalnych plików
- Znane podatności
- Kwarantanna i przywracanie
- Kontrola przesyłanych plików
Zhakowaną stronę zauważa się za późno
Malware ukrywa się na widoku
Tylna furtka w pliku wtyczki lub skrypt w przesłanym pliku nie zmienia wyglądu strony, więc może długo pozostać niezauważona.
Nie wiesz, który plik się zmienił
Bez oficjalnej kopii do porównania zmieniony plik WordPress lub wtyczki wygląda jak każdy inny, a ręczne czyszczenie to zgadywanie.
Jedno sprawdzenie nie wystarcza
Jednorazowy skan pominie plik, który pojawi się jutro. Nowy kod trzeba zauważyć w ciągu minut, a nie przy następnym czyszczeniu.
Skan, który sprawdza każdy plik
Antywirus Baza Helper Pro sprawdza pliki i bazę danych, porównuje WordPress i wtyczki z ich oficjalnymi plikami i obserwuje zmiany kodu, gdy strona działa. To nie jest zapora sieciowa, a wyniki pojawiają się w ciągu minut, nie natychmiast.
- Szybkie i pełne skany kodu, plików, wpisów i opcji
- WordPress i wtyczki porównane z oficjalnymi plikami
- Podejrzane pliki w kwarantannie i przywracane jednym kliknięciem
- Przesyłane pliki sprawdzane, kod obserwowany co pięć minut
47,950znanych podatności w naszej bazieZaktualizowano 22.11.2026
Każdy wynik, kwarantanna i dziennik w jednej karcie
Ekrany karty Antivirus w Baza Helper, zrobione na stronie testowej z plikami testowymi.
- 01 / 03
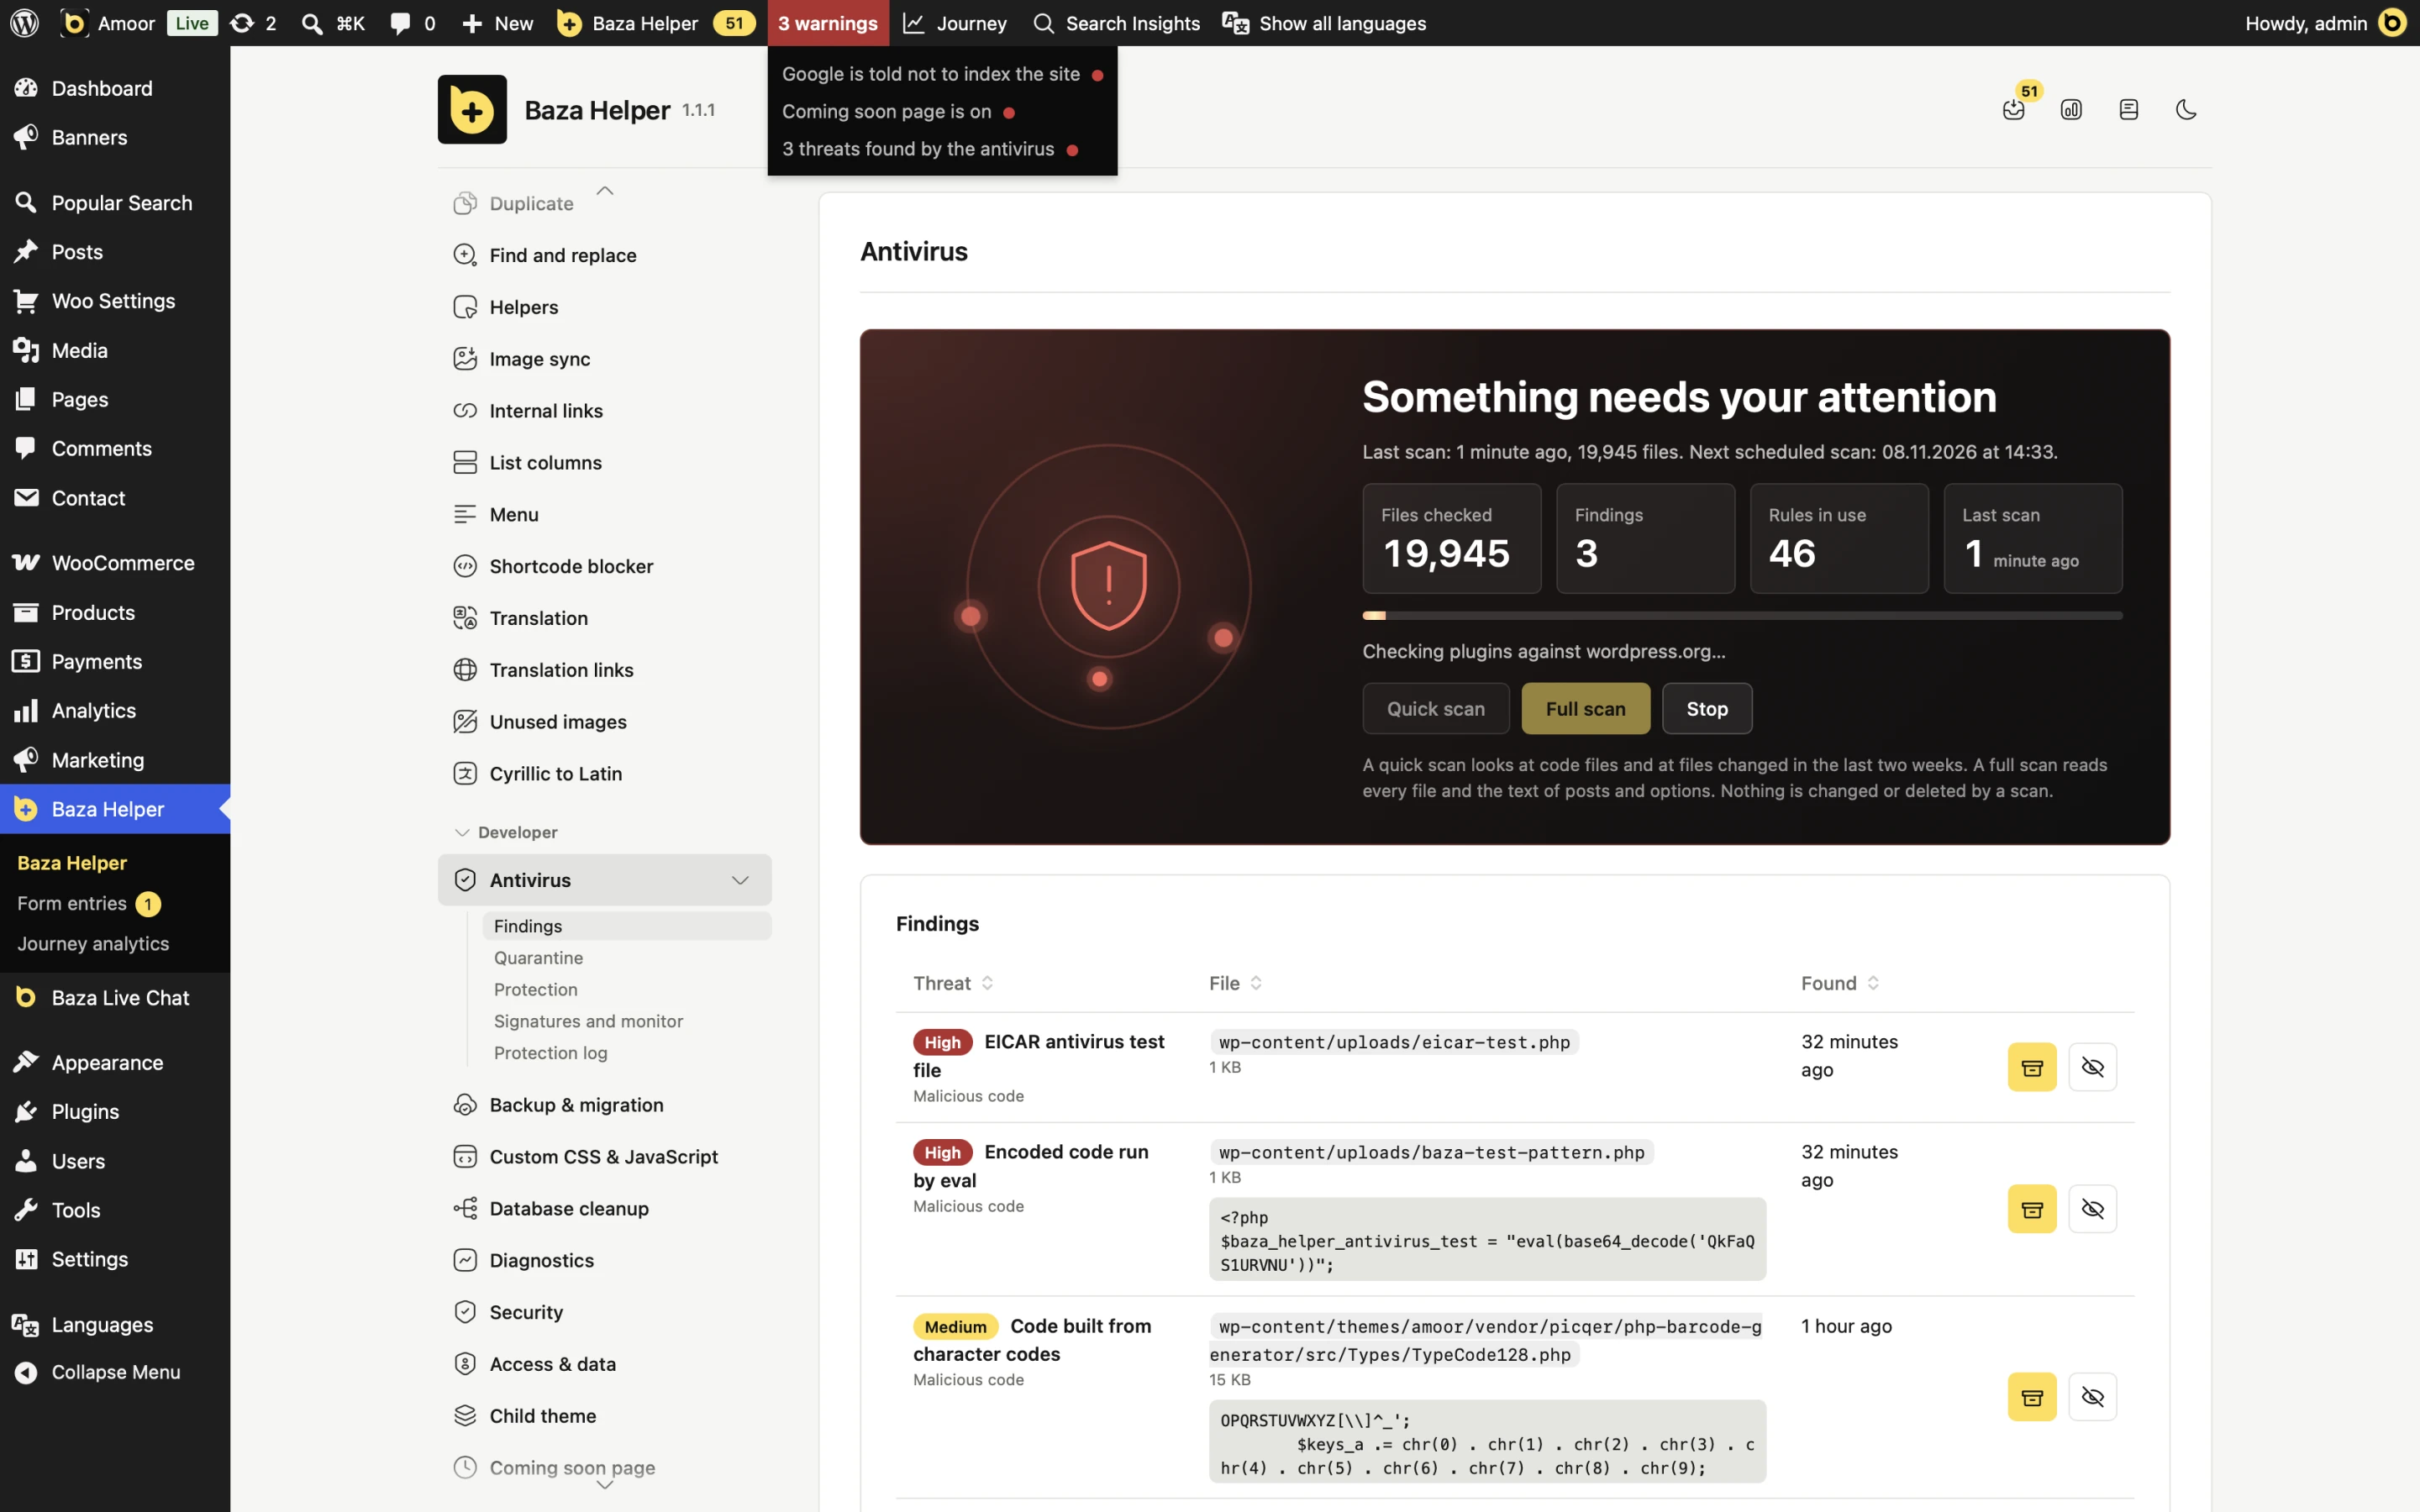
Obserwuj skan i czytaj, co znajduje
Podczas skanu karta pokazuje pasek postępu z bieżącym krokiem i przycisk Stop. Tabela poniżej wymienia każde zagrożenie z poziomem ważności, plikiem i czasem oraz przyciskami do kwarantanny lub ignorowania.
- 02 / 03
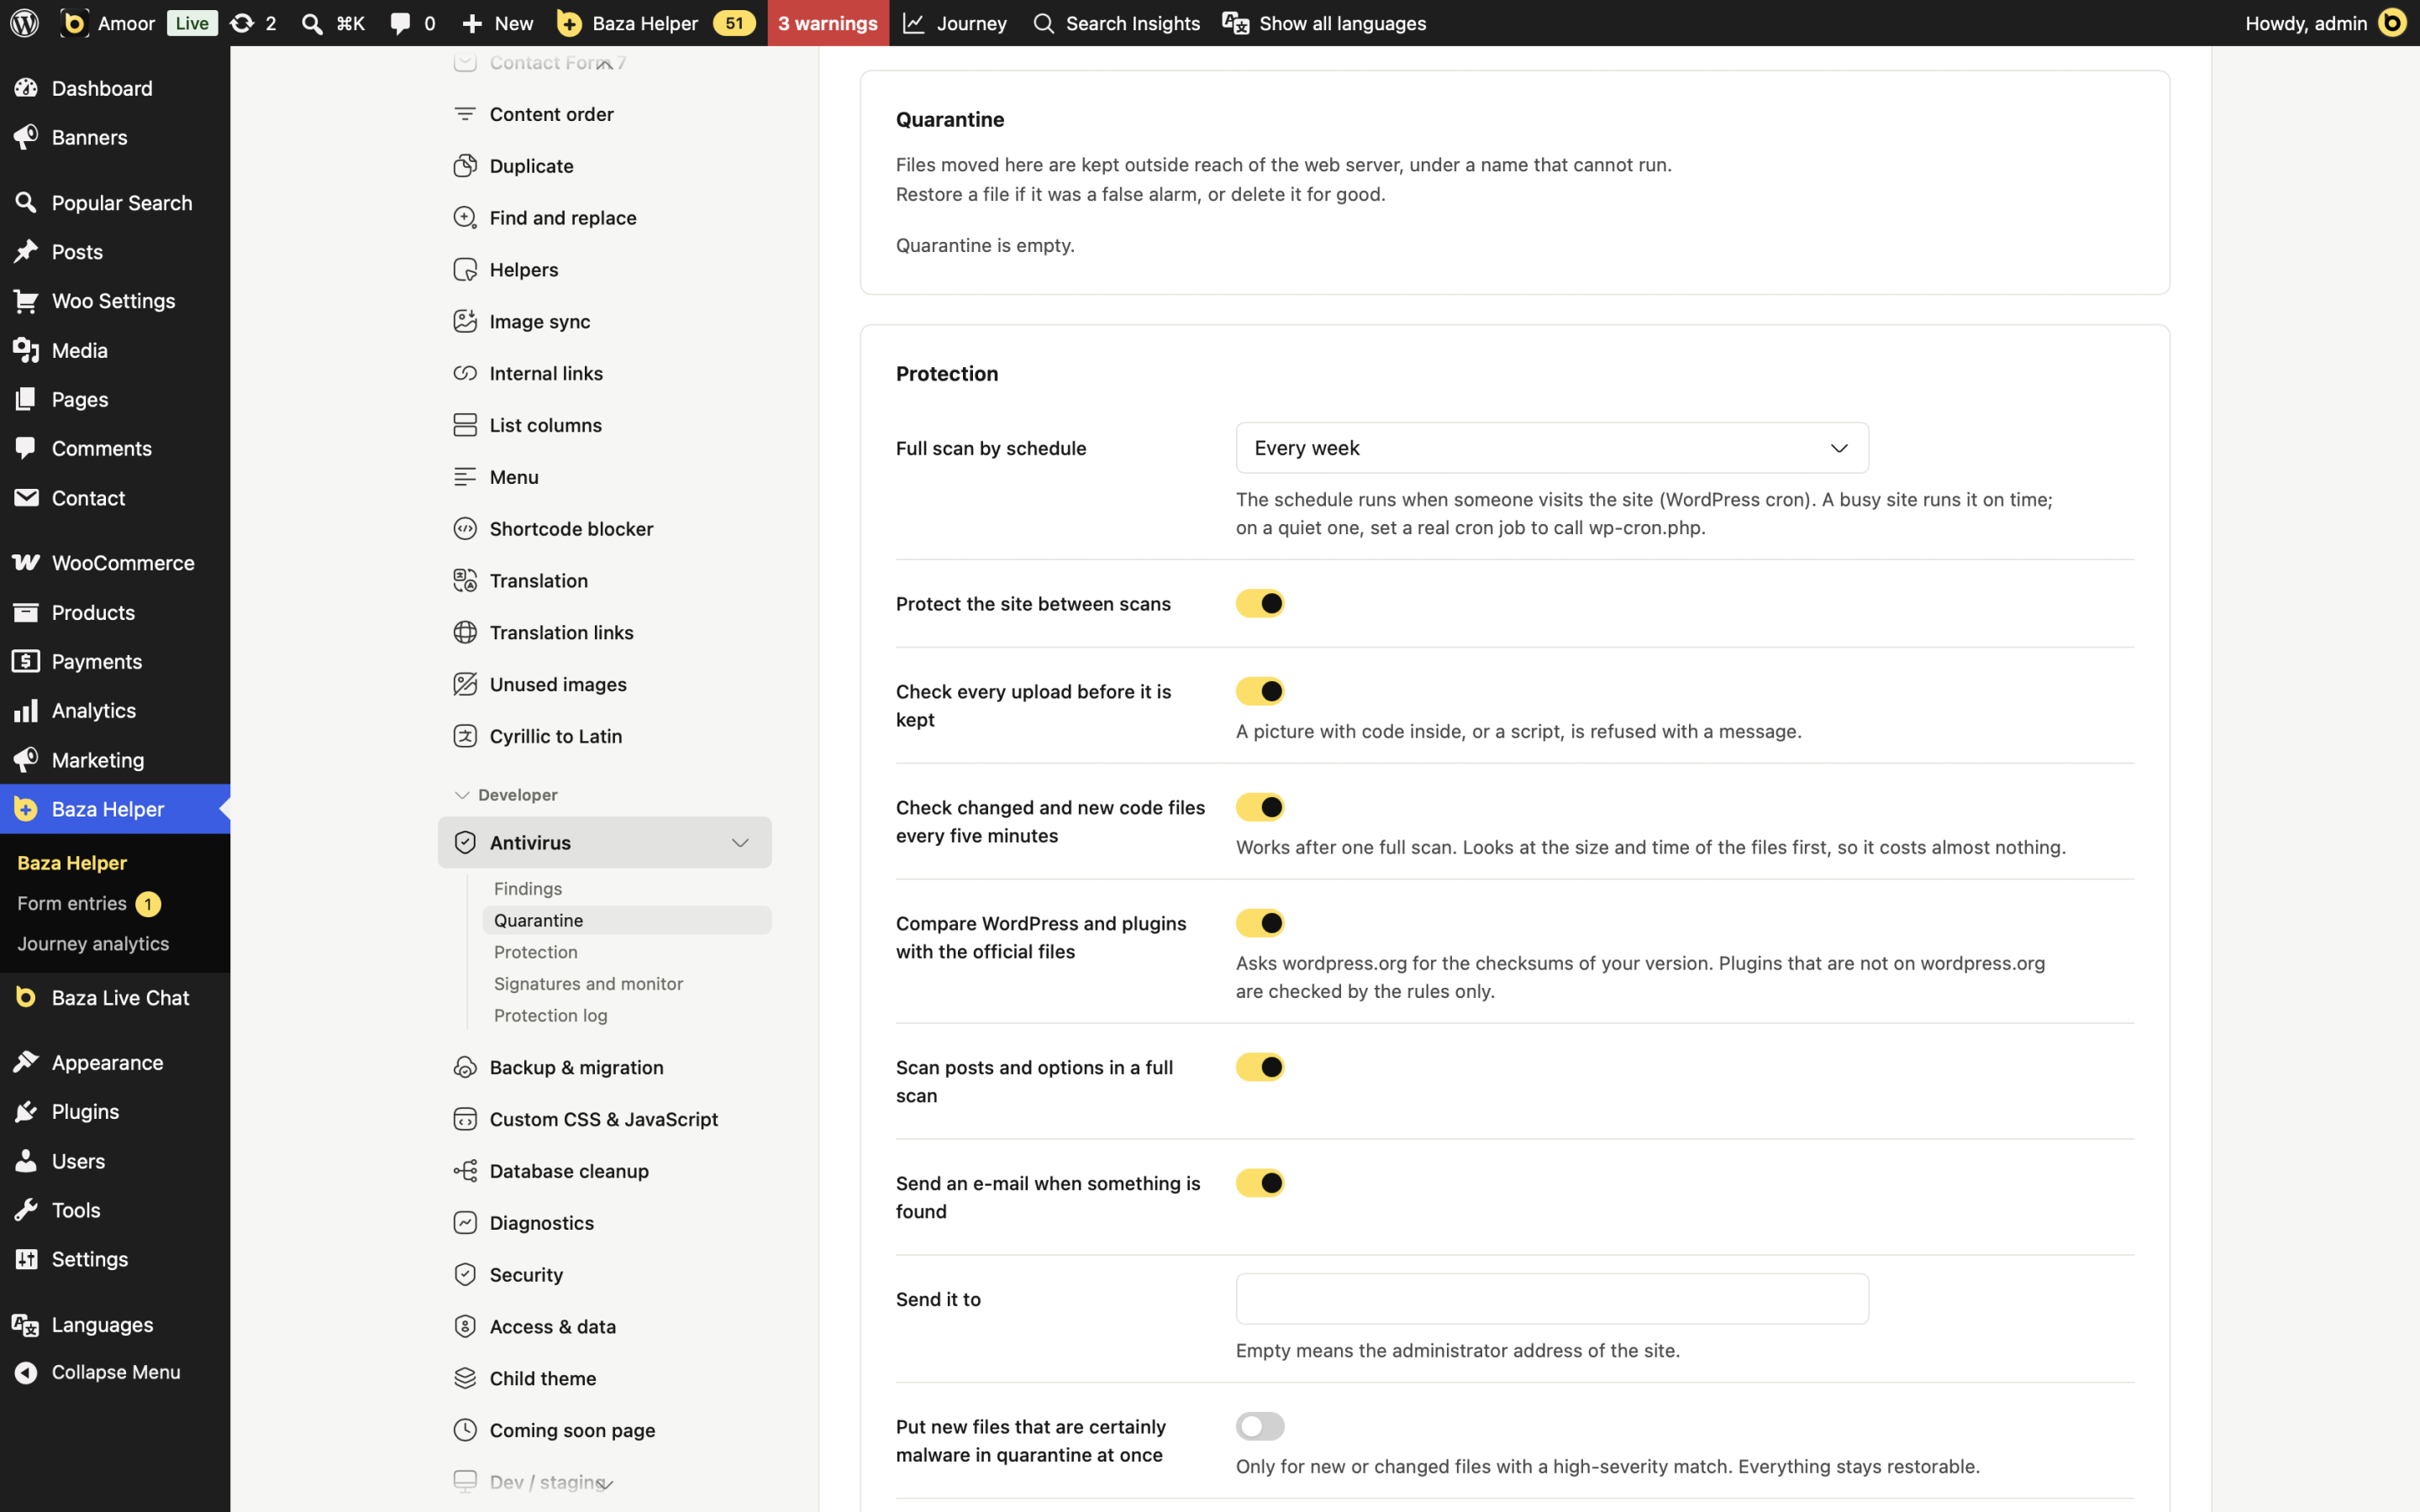
Kwarantanna i ochrona między skanami
Pliki w kwarantannie leżą poza zasięgiem serwera WWW i wracają przez Restore. Przełączniki włączają harmonogram, kontrolę przesyłanych plików, sprawdzanie co pięć minut i alert e-mail.
- 03 / 03
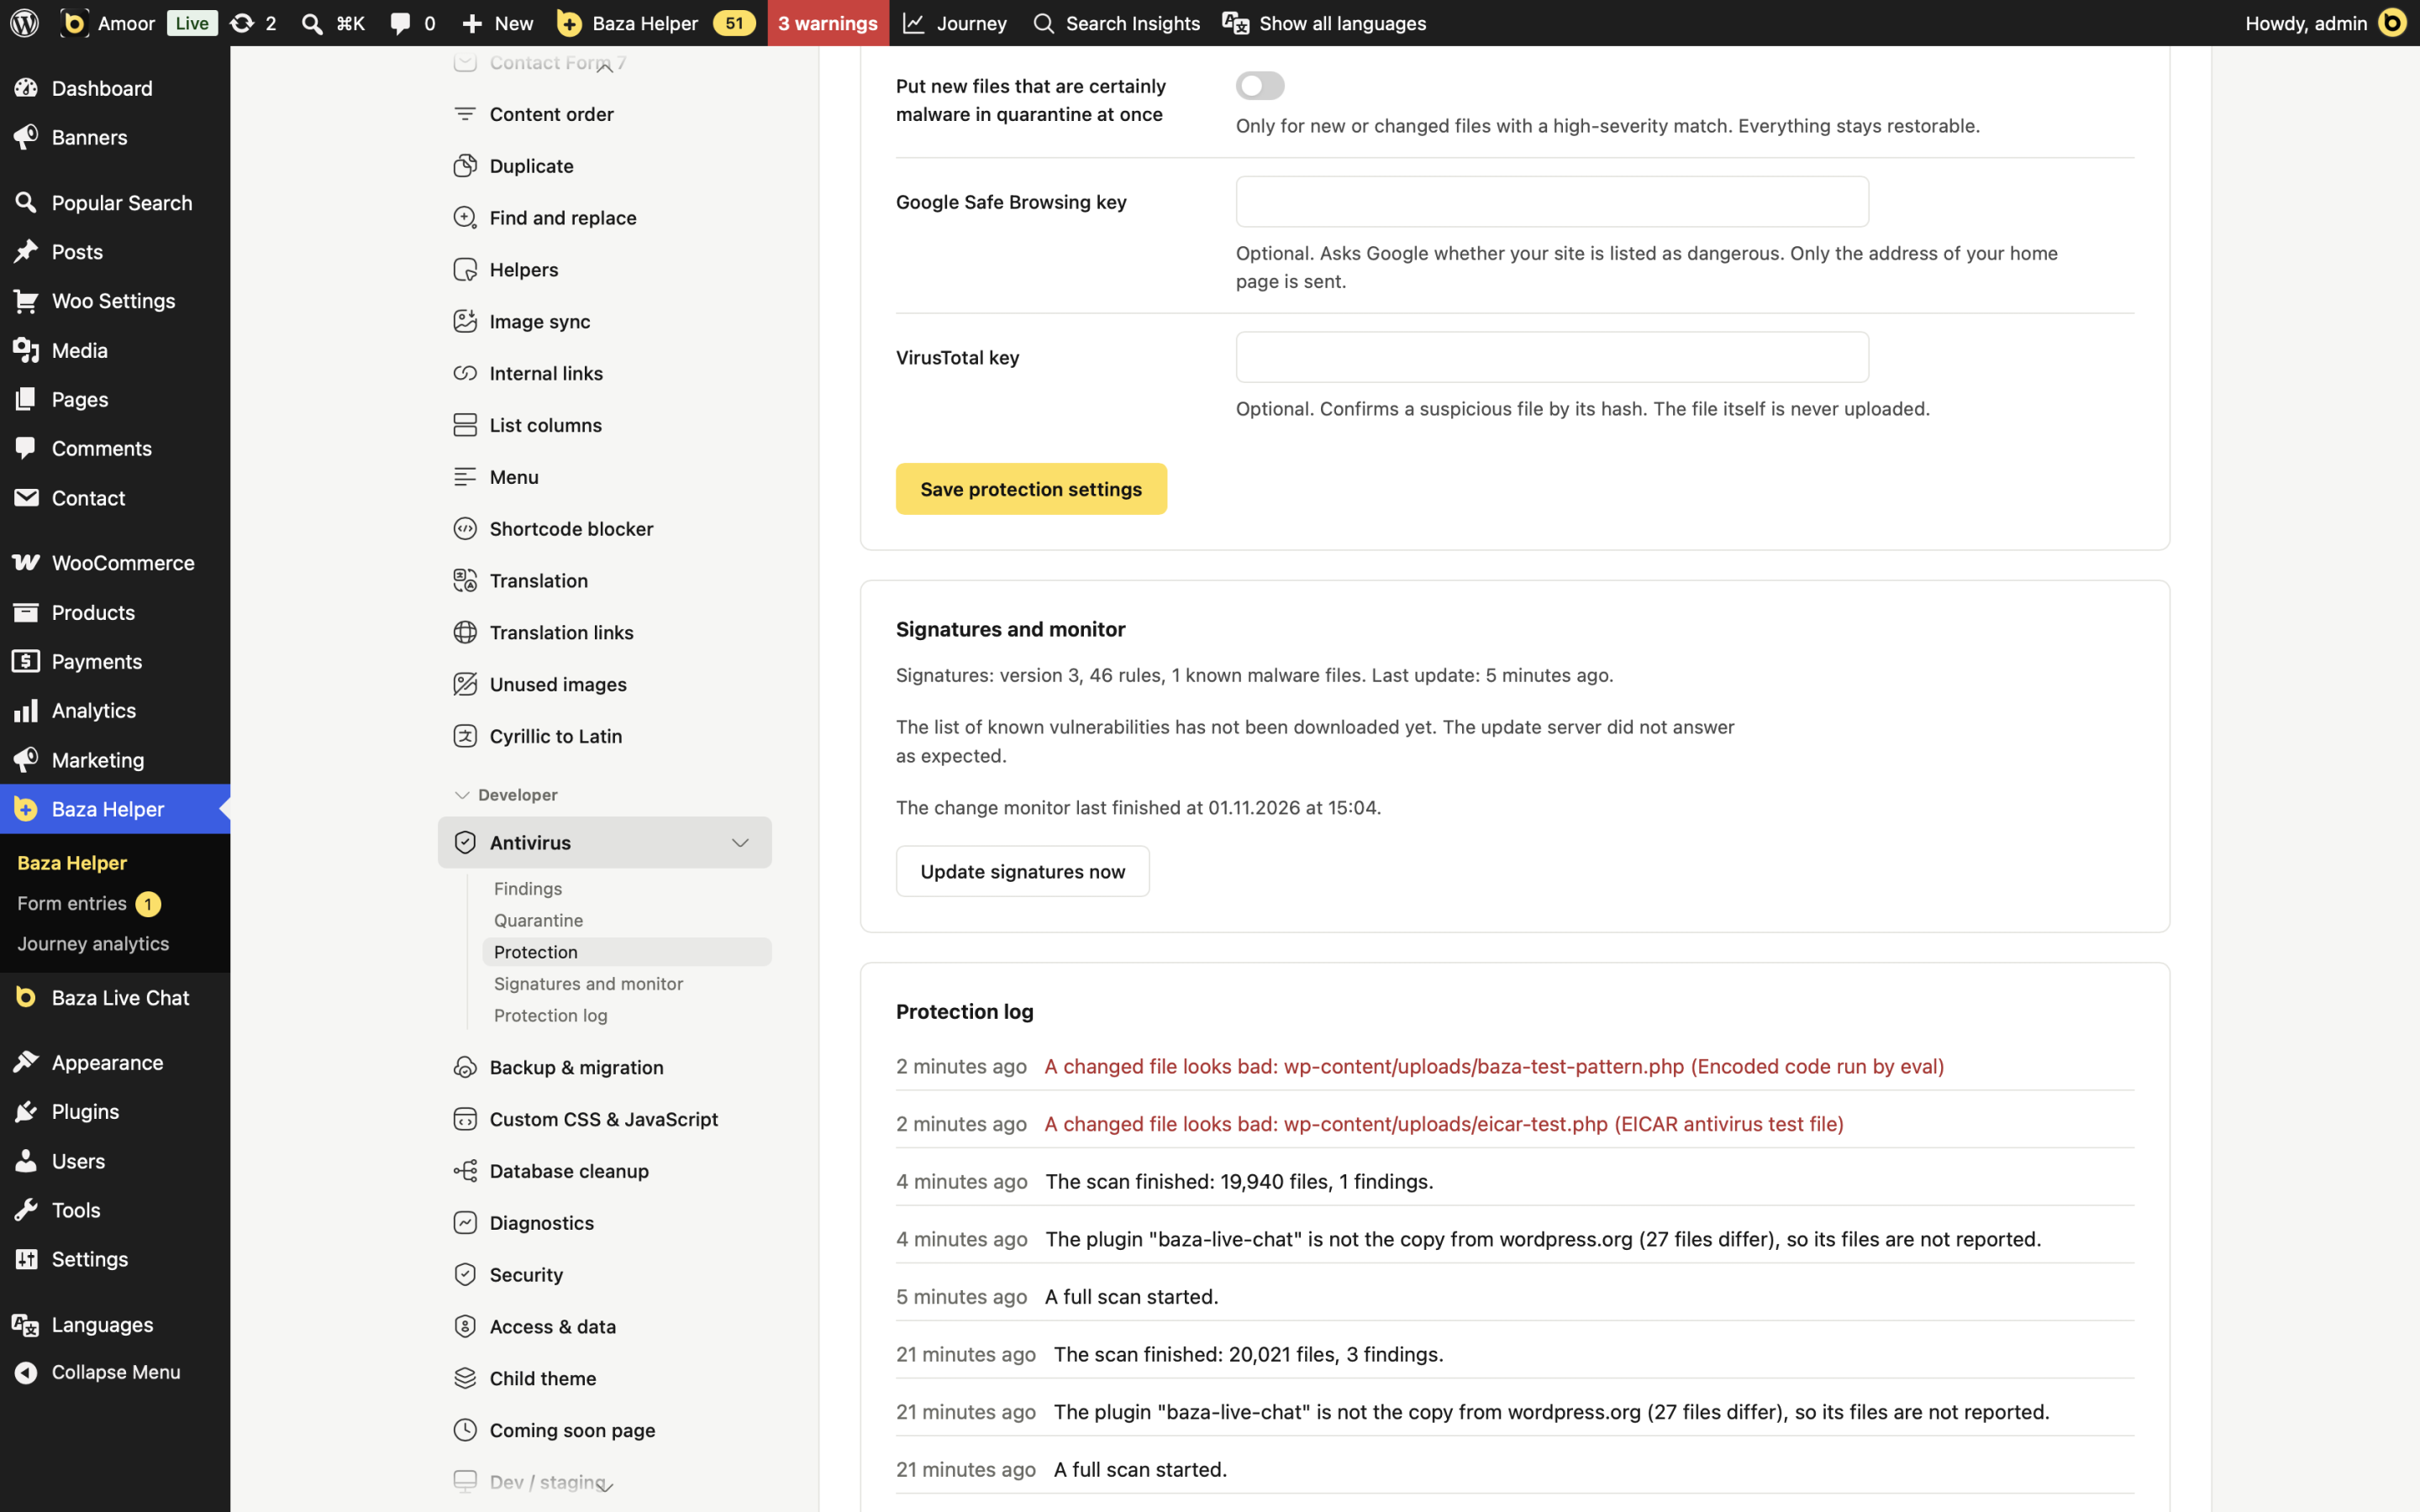
Sygnatury, monitor i dziennik ochrony
Opcjonalne klucze Google Safe Browsing i VirusTotal, wersja reguł z przyciskiem Update signatures now oraz dziennik tego, co znaleźli skan i monitor.
Twoje pliki zostają na Twojej stronie
Skan działa na Twoim własnym serwerze. Aktualizacja reguł nie wysyła żadnych informacji o Twoich plikach.
Co robi
- Skanuje pliki i bazę danych małymi krokami, więc działa też na słabym hostingu
- Sprawdza przesyłane pliki, zanim zostaną zapisane, i odrzuca obrazek z kodem w środku
- Sprawdza zmienione i nowe pliki z kodem co pięć minut po pierwszym pełnym skanie
- Wysyła e-mail, gdy coś znajdzie lub dodany zostanie administrator, najwyżej jeden danego rodzaju na godzinę
Czego nie robi
- Nigdy nie wysyła Twoich plików: VirusTotal z Twoim kluczem dostaje tylko skrót podejrzanego pliku
- Nigdy nie dotyka wp-config.php, głównego index.php, .htaccess, dowiązań symbolicznych ani plików poza folderem WordPress
- Podczas skanu niczego nie zmienia ani nie usuwa
Raz dziennie strona pobiera z naszego serwera aktualizacje reguł i listy znanych podatności.
Skan, przegląd i przywrócenie w czterech krokach
Przeskanuj stronę
Uruchom szybki skan kodu i ostatnich plików, pełny skan wszystkich plików i bazy danych albo ustaw harmonogram na każdy dzień lub tydzień.
Porównaj z oficjalnymi plikami
WordPress i wtyczki z wordpress.org są porównywane z oficjalnymi plikami, a używane wersje sprawdzane z listą znanych podatności.
Przejrzyj wyniki
Każdy wynik pokazuje plik, pasującą regułę i poziom ważności. Przeczytaj kod wokół dopasowania i zdecyduj: przywróć, kwarantanna albo ignoruj.
Przywróć to, co się zmieniło
Kwarantanna odsuwa plik z zasięgu i może go przywrócić. W przypadku pliku rdzenia lub wtyczki jedno kliknięcie przywraca plik oficjalny. Nic nie jest usuwane, dopóki nie wybierzesz Delete.
Czego szuka skaner
Złośliwy kod w plikach
Tylne furtki, web shelle i zaciemnione skrypty w motywach, wtyczkach i przesyłanych plikach, wykrywane regułami, które strona pobiera z naszego serwera raz dziennie.
Zmienione pliki rdzenia i wtyczek
Plik WordPress lub wtyczki z wordpress.org, który różni się od oficjalnego wydania; suma kontrolna jest sprawdzana przed zastąpieniem.
Nieznany PHP w nieodpowiednim miejscu
Plik PHP w wp-admin lub wp-includes, który nie jest częścią WordPressa, oraz skrypt lub kod ukryty w przesłanym obrazku.
Zły kod we wpisach i opcjach
Pełny skan czyta także treść wpisów i opcji, gdzie często ukrywają się wstrzyknięte skrypty i spamerskie linki.
Znane podatności
Wtyczki, motywy i wersje WordPressa ze znaną publicznie podatnością, żebyś wiedział, co zaktualizować najpierw.
Strona główna na liście zagrożeń
Z Twoim własnym kluczem Google Safe Browsing sprawdza, czy adres strony głównej jest na liście niebezpiecznych. Wysyłany jest tylko ten adres.
Prawdziwe skany, krok po kroku
Czego wymaga, i czym nie jest
Baza Helper Pro
Antywirus jest częścią Twojego planu Baza Helper Pro. Do korzystania wystarczy dostęp administratora do strony.
Kopia zapasowa
Zrób kopię zapasową, zanim cokolwiek przywrócisz lub usuniesz, jak przy każdej zmianie plików strony.
Odrobina cierpliwości
Nowy lub zmieniony plik jest zauważany w ciągu minut, nie od razu.
Czym nie jest
- To nie jest zapora sieciowa: nie blokuje żądań, tylko znajduje to, co już jest na stronie, i pomaga to wyczyścić.
- Nie obiecuje, że strona nigdy nie zostanie zainfekowana; skan pokazuje to, co mogą wykazać jego reguły i oficjalne pliki.
- Plik wtyczki z wordpress.org różniący się od wydania ma niski poziom ważności: mógł go zmienić właściciel, więc sprawdź go, zanim coś zrobisz.
- Wtyczka spoza wordpress.org nie ma oficjalnego pliku do porównania i jest sprawdzana tylko regułami.
Pytania o skanowanie WordPress pod kątem malware
Jak przeskanować stronę WordPress pod kątem malware?
Otwórz Baza Helper, potem Antivirus, i naciśnij Quick scan dla kodu i ostatnich plików albo Full scan dla wszystkich plików i bazy danych. Skan sam niczego nie zmienia ani nie usuwa.
Czy to zapora sieciowa?
Nie. Nie blokuje żądań. Znajduje malware i zmienione pliki, a nowy plik jest zauważany w ciągu minut.
Jak działa porównanie z oficjalnymi plikami?
Rdzeń WordPressa i wtyczki z wordpress.org są porównywane z oficjalnymi wydaniami. Dla takiego pliku Restore the official file pobiera wersję oficjalną, sprawdza ją z oficjalną sumą kontrolną i zostawia zmieniony plik w kwarantannie.
Czy sam usuwa malware?
Sam niczego nie usuwa. Przeglądasz każdy wynik, a potem wybierasz: kwarantanna, przywrócenie oficjalnego pliku albo ignorowanie. Kwarantannę można cofnąć przez Restore.
Co, jeśli moja strona jest już zainfekowana?
Uruchom pełny skan, przenieś do kwarantanny pliki, których jesteś pewien, zmień wszystkie hasła administratorów, hostingu i FTP, przywróć oficjalne pliki, wyczyść znalezione wpisy i opcje i skanuj ponownie, aż nie pojawi się nic nowego. Możemy to zrobić razem z Tobą.
Czy sprawdza wtyczki i motywy pod kątem podatności?
Tak. Używane wersje są sprawdzane z listą znanych podatności, więc widzisz, co zaktualizować najpierw.
Czy moje pliki są dokądś wysyłane?
Nie. Skan działa na Twoim serwerze. Google Safe Browsing i VirusTotal są opcjonalne i używają Twoich kluczy: Safe Browsing dostaje tylko adres strony głównej, a VirusTotal tylko skrót podejrzanego pliku.
Czy może skanować według harmonogramu?
Tak. Włącz Full scan by schedule, aby pełny skan uruchamiał się codziennie lub co tydzień. Na rzadko odwiedzanej stronie ustaw prawdziwe zadanie cron wywołujące wp-cron.php.
Czy antywirus jest w wersji darmowej?
Nie. Darmowy Baza Helper jest na wordpress.org; antywirus to funkcja Pro.
Wiedz, co jest na Twojej stronie
Antywirus jest częścią Baza Helper Pro. Darmowy Baza Helper jest na wordpress.org.
