Antywirus: skan strony, odczyt wyników i przywracanie plików
Antywirus w Baza Helper Pro sprawdza Twoją stronę WordPress pod kątem złośliwego kodu i plików zmienionych bez Twojej wiedzy. Skanuje pliki i bazę danych, porównuje WordPress i wtyczki z wordpress.org z ich oficjalnymi plikami i pilnuje nowego kodu, gdy strona działa. To nie jest zapora: nie blokuje żądań, a zmianę wykrywa w ciągu minut, nie od razu.
Zanim zaczniesz
- Baza Helper Pro z funkcją Antivirus w Twoim planie.
- Dostęp administratora do strony.
- Kopia zapasowa strony, zanim coś przywrócisz lub usuniesz.
Uruchom skan
- Otwórz Baza Helper > Antivirus i wybierz zakładkę Findings.
- Kliknij Quick scan dla krótkiego sprawdzenia albo Full scan dla każdego pliku i bazy danych.
- Poczekaj. Skan działa krótkimi krokami, więc działa też na słabym hostingu. Aby go anulować, kliknij Stop.
Szybki skan sprawdza pliki kodu i pliki zmienione w ciągu ostatnich dwóch tygodni. Pełny skan czyta każdy plik oraz treść wpisów i opcji. Skan sam z siebie niczego nie zmienia ani nie usuwa.

Jak czytać wyniki
Każdy wynik pokazuje plik, regułę, która zadziałała, i jego wagę:
- High: kod, który prawie na pewno jest złośliwy, albo plik rdzenia WordPressa różniący się od oficjalnego.
- Medium: plik PHP w
wp-adminlubwp-includes, którego nie ma w WordPressie. - Low: plik wtyczki z wordpress.org różniący się od swojego wydania. Właściciel mógł go zmienić albo plik należy do innej wtyczki o tej samej nazwie, więc sprawdź go, zanim zadziałasz.
Otwórz wynik i przeczytaj kod wokół trafienia. Potem zdecyduj: przywrócić, przenieść do kwarantanny albo zignorować, jeśli to nie problem.
Kwarantanna i przywracanie
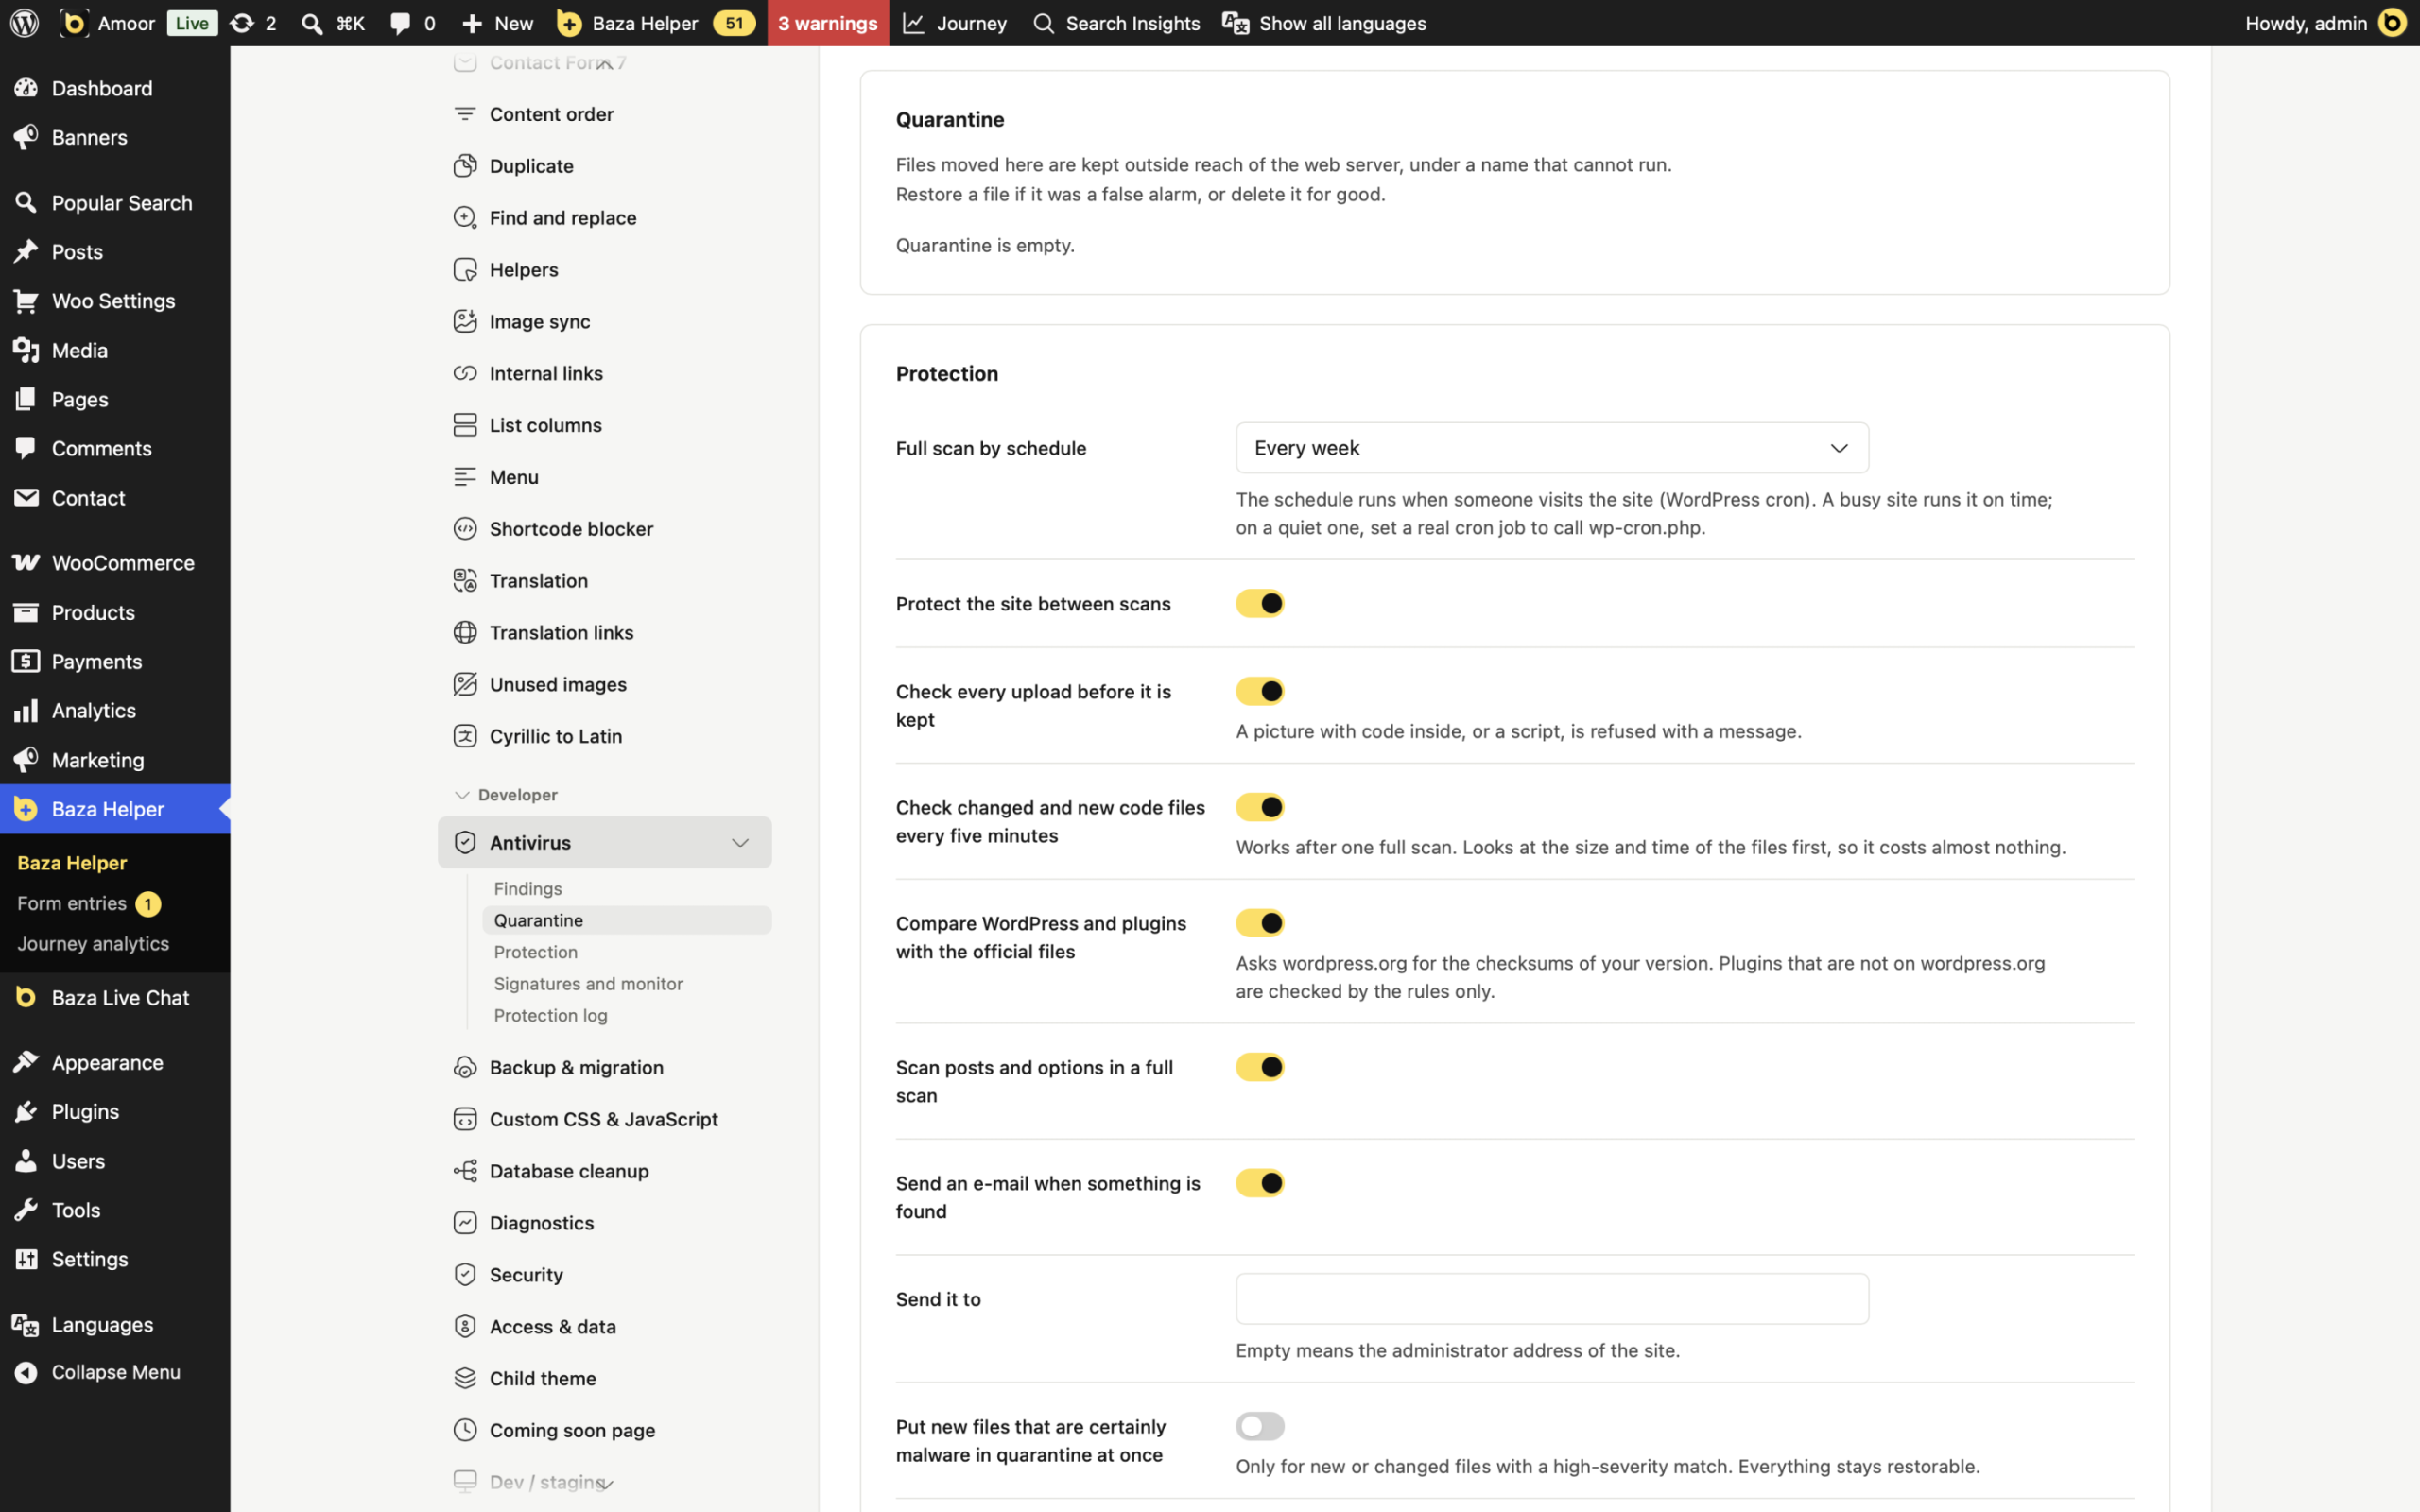
Kwarantanna odsuwa plik z zasięgu. Plik zostaje przemianowany na nazwę, której nie da się uruchomić, i trzymany w folderze, którego serwer WWW nie udostępnia. Restore przywraca plik dokładnie takim, jakim był, i zamyka wynik. Delete usuwa plik na stałe, więc używaj go tylko wtedy, gdy masz pewność.
- Antywirus nigdy nie rusza
wp-config.php, głównegoindex.phpi.htaccess, plików poza folderem WordPressa ani dowiązań symbolicznych. - Folder kwarantanny zostaje po odinstalowaniu wtyczki. Usuń jego pliki sam, gdy będziesz pewny.
Przywracanie oficjalnego pliku
Przy pliku rdzenia WordPressa albo wtyczki z wordpress.org Restore the official file pobiera oficjalną wersję, sprawdza ją oficjalną sumą kontrolną i zachowuje zmieniony plik w kwarantannie. Wtyczka spoza wordpress.org nie ma oficjalnego pliku, więc sprawdzają ją tylko reguły.
Ochrona między skanami
- Przesyłane pliki są sprawdzane, zanim zostaną zapisane. Obraz z kodem w środku albo skrypt zostaje odrzucony z komunikatem.
- Po pierwszym pełnym skanie zmienione i nowe pliki kodu są sprawdzane co pięć minut. To krótkie opóźnienie, a nie natychmiastowa blokada.
- Dostajesz e-mail, gdy dodano konto administratora i gdy coś znaleziono. Najwyżej jeden e-mail każdego rodzaju na godzinę, a w nim tylko ścieżki i nazwy plików.
- Przy włączonym Full scan by schedule pełny skan działa codziennie albo co tydzień. Uruchamia go WordPress cron, gdy ktoś odwiedza stronę. Na cichej stronie ustaw prawdziwe zadanie cron, które wywołuje
wp-cron.php.
Sygnatury i aktualizacje
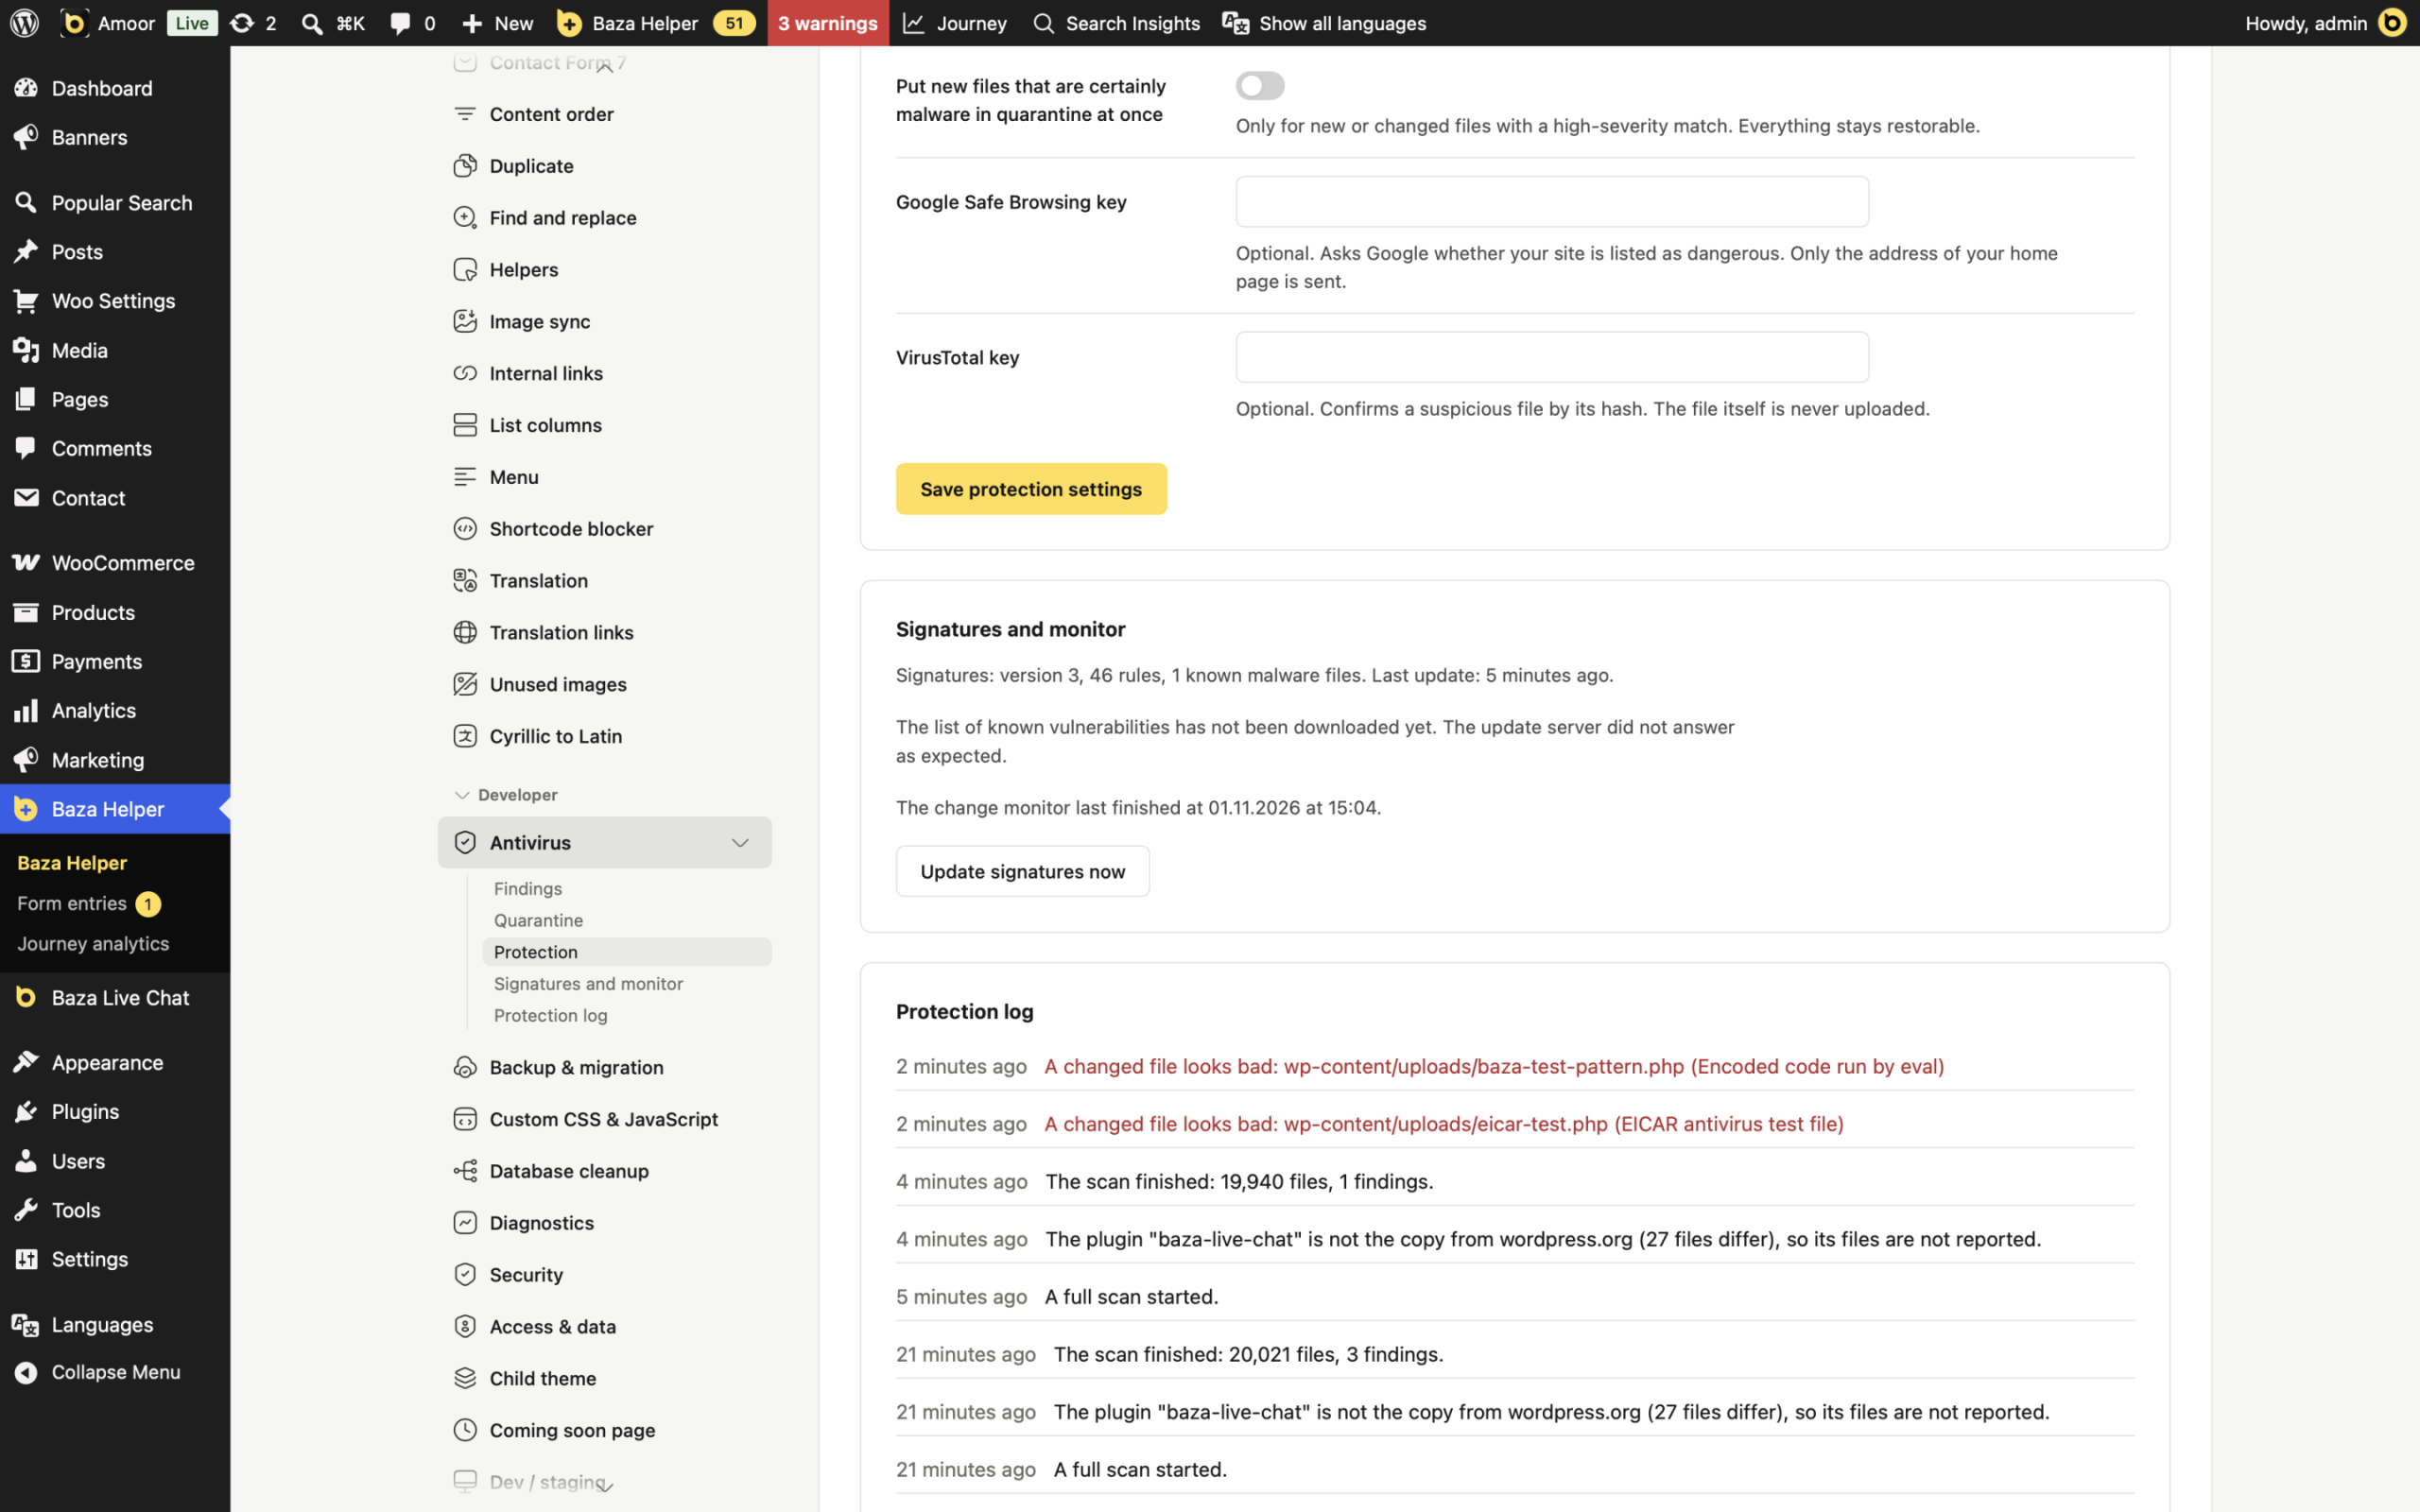
Raz dziennie strona pobiera z serwera Baza Developers aktualizacje reguł i listy znanych podatności. Kliknij Update signatures now, aby sprawdzić od razu. Przy aktualizacji nie są wysyłane żadne dane o Twoich plikach. Gdy serwer podpisuje aktualizacje, aktualizacja z nieprawidłowym podpisem jest odrzucana, a obowiązujące reguły pozostają w użyciu.
Klucze Google Safe Browsing i VirusTotal
Obie kontrole są opcjonalne, działają na Twoich kluczach, które są zapisywane w formie zaszyfrowanej.
- Google Safe Browsing key: pyta, czy adres Twojej strony głównej jest oznaczony jako niebezpieczny. Wysyłany jest tylko ten adres.
- VirusTotal key: potwierdza podejrzany plik po jego skrócie (hashu). Sam plik nigdy nie jest wysyłany.
Gdy strona jest zainfekowana
- Uruchom pełny skan i zapisz wyniki High.
- Przenieś do kwarantanny pliki, co do których masz pewność. Resztę zostaw do przejrzenia.
- Zmień hasła wszystkich administratorów, panelu hostingu i FTP lub SFTP. Usuń konta administratorów, których nie znasz.
- Przywróć oficjalne pliki rdzenia i wtyczek tam, gdzie wskazuje wynik.
- Oczyść wpisy i opcje znalezione przez skan bazy danych.
- Powtarzaj pełny skan, aż nie znajdzie nic nowego.
Jeśli nie wiesz, co robić, poproś o pomoc. Nasza usługa bezpieczeństwa WordPress obejmuje tę pracę, a osoba sprawdza wynik razem z Tobą.
Wolisz najpierw przegląd? Zobacz stronę o antywirusie dla WordPress.
Chcesz zobaczyć całość? Przeczytaj: Skaner malware WordPress: jak sprawdzić stronę.
Znajdź złośliwy kod, zanim zrobią to odwiedzający
Baza Helper Pro skanuje Twoje pliki i bazę danych pod kątem malware, porównuje WordPress i wtyczki z ich oficjalnymi plikami i obserwuje zmiany kodu, gdy strona działa. Podejrzany plik trafia do kwarantanny i wraca jednym kliknięciem.
- 01
Skanuje każdy plik i bazę danych
- 02
Porównuje z oficjalnymi plikami
- 03
Kwarantanna i przywracanie jednym kliknięciem
