Антивирус: проверка сайта, находки и восстановление файлов
Антивирус в Baza Helper Pro проверяет ваш сайт WordPress на вредоносный код и на файлы, которые изменили без вашего ведома. Он сканирует файлы и базу данных, сверяет WordPress и плагины с wordpress.org с их официальными файлами и следит за новым кодом, пока сайт работает. Это не файрвол: он не блокирует запросы, а изменение замечает за минуты, а не мгновенно.
Прежде чем начать
- Baza Helper Pro с функцией Antivirus в вашем тарифе.
- Доступ администратора к сайту.
- Резервная копия сайта перед тем, как что-то восстанавливать или удалять.
Запустите проверку
- Откройте Baza Helper > Antivirus и выберите вкладку Findings.
- Нажмите Quick scan для короткой проверки или Full scan для каждого файла и базы данных.
- Подождите. Проверка идёт короткими шагами, поэтому работает и на слабом хостинге. Чтобы отменить, нажмите Stop.
Быстрая проверка смотрит файлы кода и файлы, изменённые за последние две недели. Полная читает каждый файл и текст записей и опций. Проверка сама ничего не меняет и не удаляет.

Как читать находки
Каждая находка показывает файл, правило, которое сработало, и его важность:
- High: код, который почти наверняка вредоносный, или файл ядра WordPress, который отличается от официального.
- Medium: PHP-файл в
wp-adminилиwp-includes, которого нет в составе WordPress. - Low: файл плагина с wordpress.org, который отличается от своего релиза. Его могли изменить владельцы, или файл принадлежит другому плагину с таким же названием, поэтому проверьте, прежде чем действовать.
Откройте находку и прочитайте код вокруг совпадения. Потом решите: восстановить, поместить в карантин или проигнорировать, если это не проблема.
Карантин и восстановление
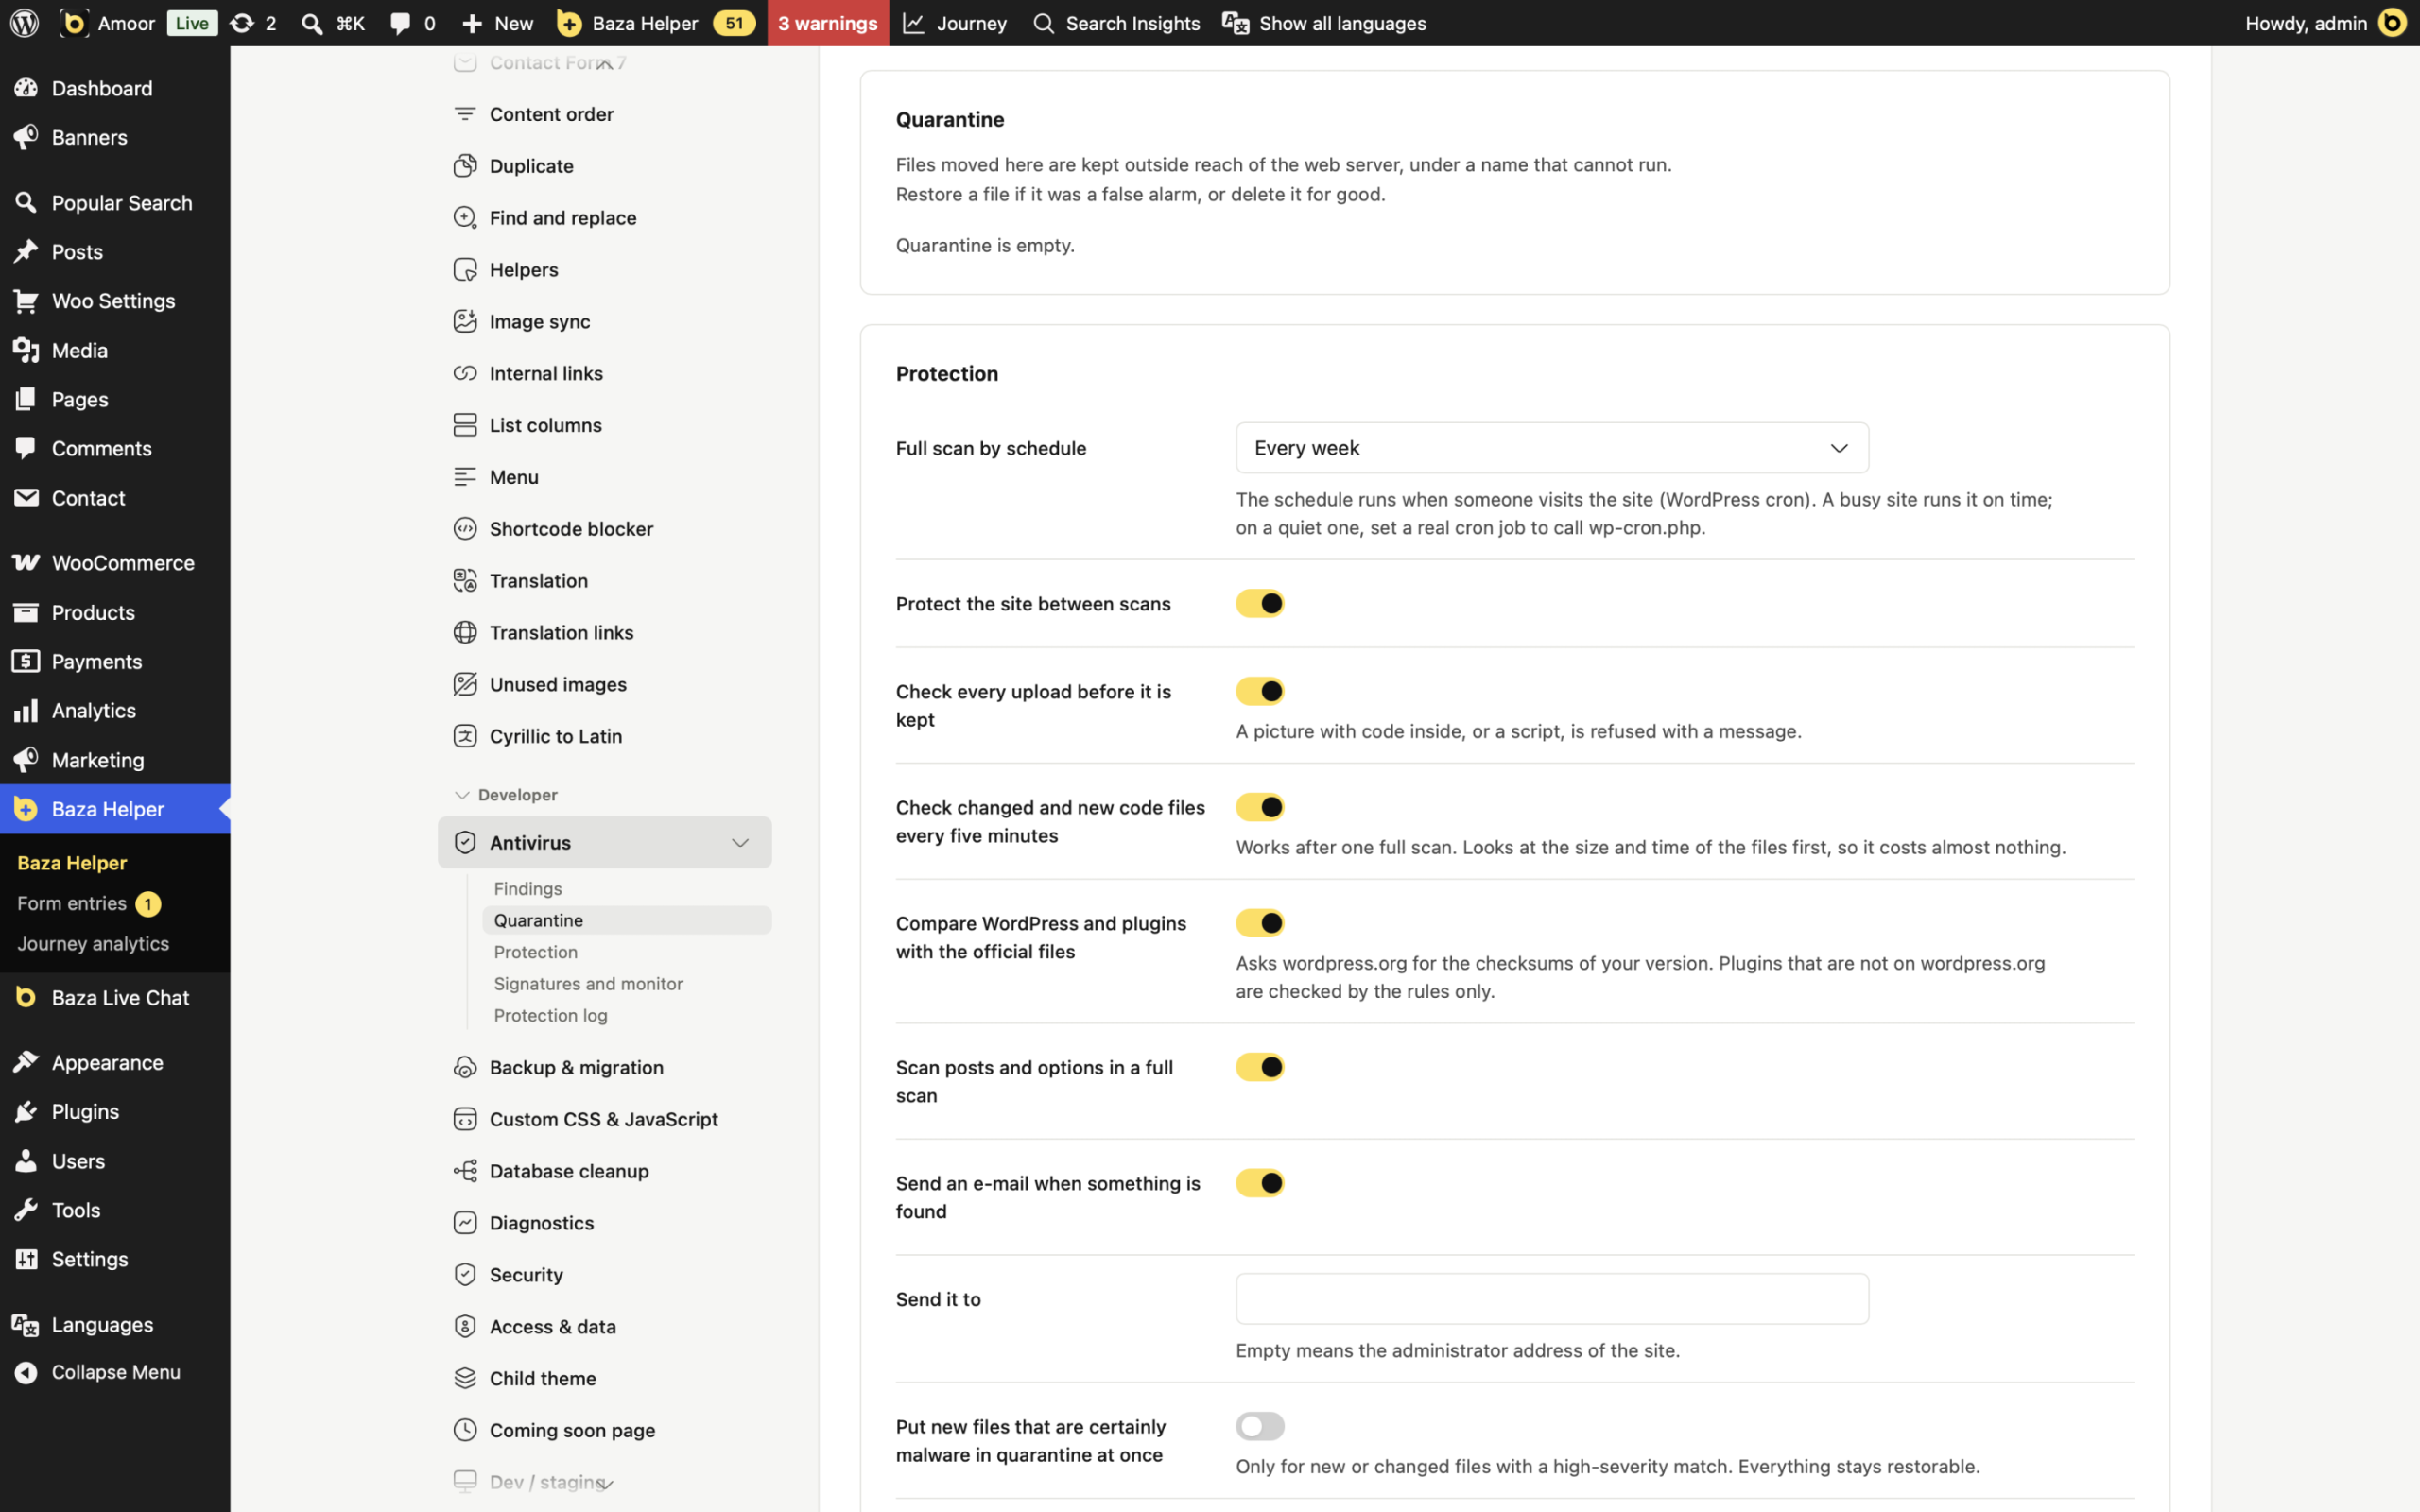
Карантин выводит файл из досягаемости. Файл переименовывают в имя, которое нельзя запустить, и хранят в папке, которую веб-сервер не отдаёт. Restore возвращает файл точно таким, каким он был, и закрывает находку. Delete удаляет файл навсегда, поэтому пользуйтесь им, только если уверены.
- Антивирус никогда не трогает
wp-config.php, корневыеindex.phpи.htaccess, файлы вне папки WordPress и символические ссылки. - Папка карантина остаётся, когда вы удаляете плагин. Удалите её файлы сами, когда будете уверены.
Восстановление официального файла
Для файла ядра WordPress или плагина с wordpress.org Restore the official file скачивает официальную версию, проверяет её по официальной контрольной сумме и сохраняет изменённый файл в карантине. У плагина, которого нет на wordpress.org, официального файла нет, поэтому его проверяют только правила.
Защита между проверками
- Загрузки проверяются до того, как их сохранят. Картинка с кодом внутри или скрипт отклоняются с сообщением.
- После первой полной проверки изменённые и новые файлы кода проверяются каждые пять минут. Это короткая задержка, а не мгновенная блокировка.
- Вы получаете письмо, когда добавлен аккаунт администратора и когда что-то найдено. Письма каждого вида не чаще одного в час, в них только пути и имена файлов.
- С включённым Full scan by schedule полная проверка идёт каждый день или каждую неделю. Её запускает WordPress cron, когда кто-то заходит на сайт. На тихом сайте настройте настоящее cron-задание, которое вызывает
wp-cron.php.
Сигнатуры и обновления
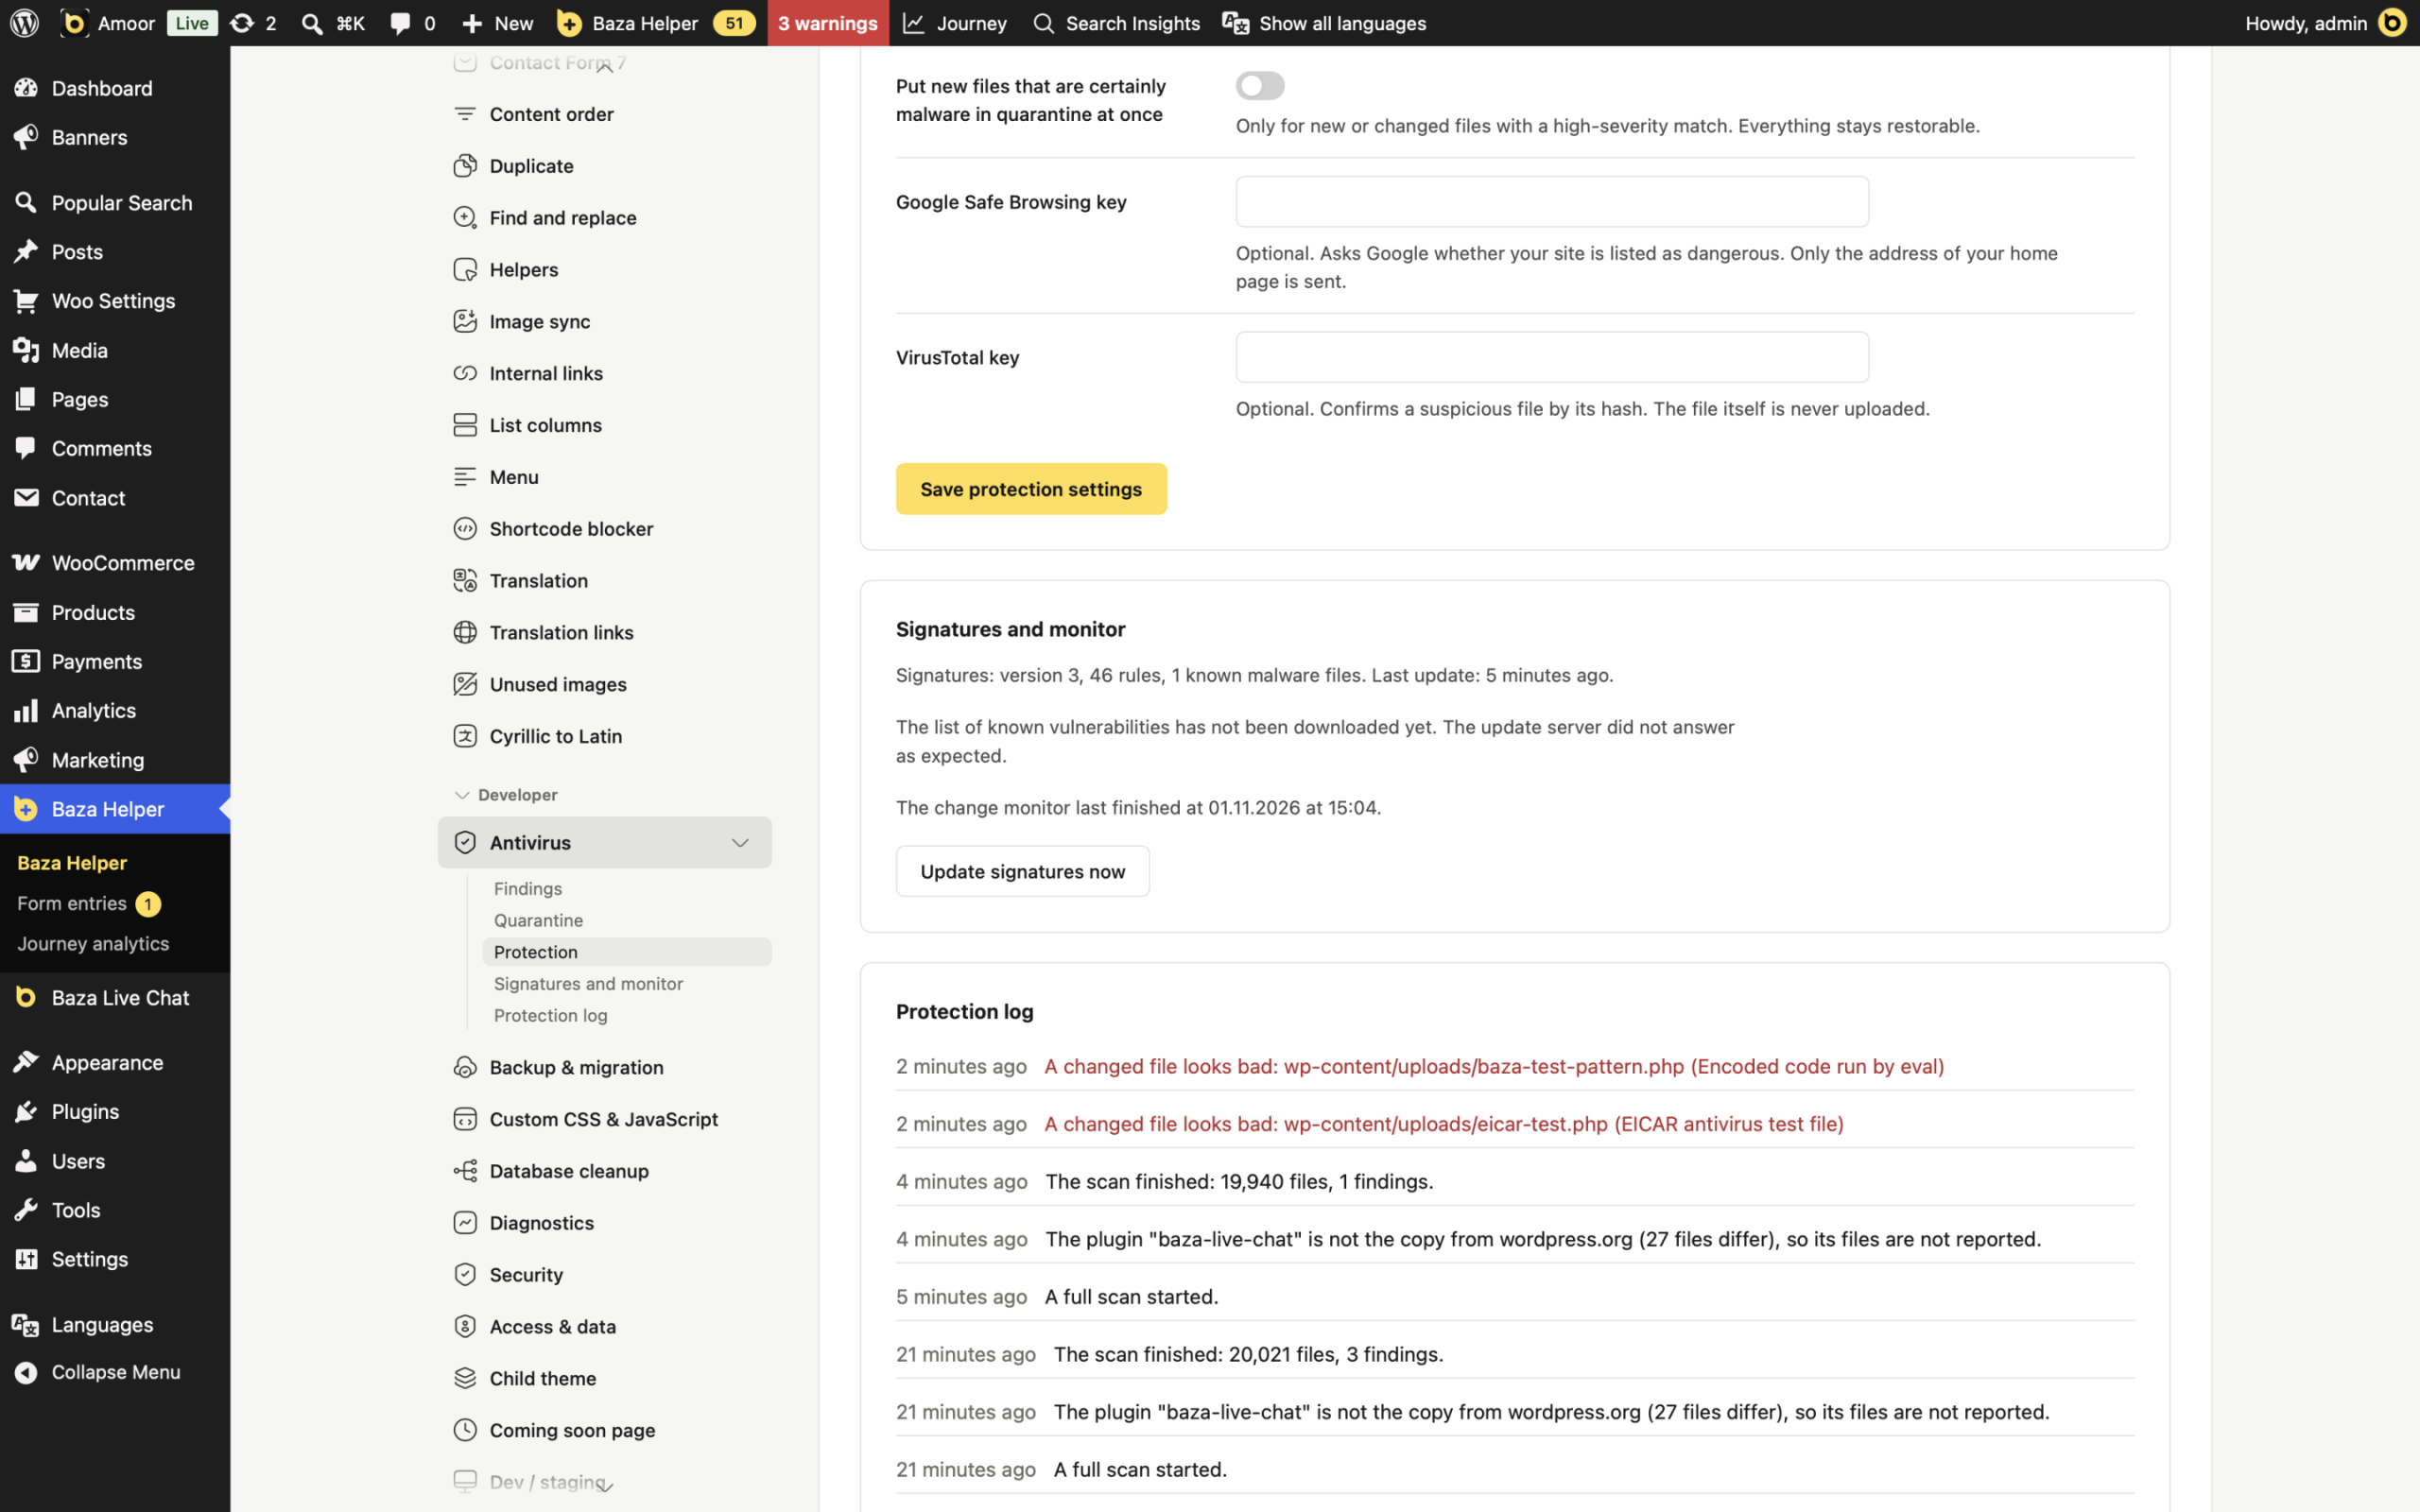
Раз в день сайт скачивает с сервера Baza Developers обновления правил и списка известных уязвимостей. Нажмите Update signatures now, чтобы проверить сразу. С обновлением ваши файлы не отправляются. Если сервер подписывает обновления, обновление с неверной подписью отклоняется, а действующие правила остаются.
Ключи Google Safe Browsing и VirusTotal
Обе проверки необязательны, работают с вашими ключами, которые хранятся в зашифрованном виде.
- Google Safe Browsing key: спрашивает, не внесён ли адрес вашей главной страницы как опасный. Отправляется только этот адрес.
- VirusTotal key: подтверждает подозрительный файл по его хешу. Сам файл никогда не загружается.
Если сайт заражён
- Запустите полную проверку и запишите находки High.
- Поместите в карантин файлы, в которых вы уверены. Остальные оставьте для разбора.
- Смените пароли всех администраторов, панели хостинга и FTP или SFTP. Удалите аккаунты администраторов, которых вы не знаете.
- Восстановите официальные файлы ядра и плагинов там, где это указано в находке.
- Очистите записи и опции, найденные проверкой базы данных.
- Запускайте полную проверку снова, пока она не перестанет находить новое.
Если не знаете, что делать, попросите помощи. Наша услуга безопасности WordPress включает эту работу, и специалист проверяет результат вместе с вами.
Нужен краткий обзор? Откройте страницу антивируса для WordPress.
Нужна общая картина? Прочитайте: Проверка сайта WordPress на вирусы: 4 способа.
Находите вредоносный код, раньше чем это сделают посетители
Baza Helper Pro проверяет ваши файлы и базу данных на вирусы, сверяет WordPress и плагины с официальными файлами и следит за изменениями кода, пока сайт работает. Подозрительный файл уходит в карантин и возвращается в один клик.
- 01
Проверяет каждый файл и базу данных
- 02
Сверяет с официальными файлами
- 03
Карантин и восстановление в один клик
