Антивірус: перевірка сайту, знахідки та відновлення файлів
Антивірус у Baza Helper Pro перевіряє ваш сайт WordPress на шкідливий код і на файли, які змінили без вашого відома. Він сканує файли та базу даних, звіряє WordPress і плагіни з wordpress.org з їхніми офіційними файлами та стежить за новим кодом, поки сайт працює. Це не файрвол: він не блокує запити, а зміну помічає за хвилини, а не миттєво.
Перш ніж почати
- Baza Helper Pro з функцією Antivirus у вашому тарифі.
- Доступ адміністратора до сайту.
- Резервна копія сайту перед тим, як щось відновлювати або видаляти.
Запустіть перевірку
- Відкрийте Baza Helper > Antivirus і виберіть вкладку Findings.
- Натисніть Quick scan для короткої перевірки або Full scan для кожного файлу й бази даних.
- Зачекайте. Перевірка йде короткими кроками, тож працює й на слабкому хостингу. Щоб скасувати, натисніть Stop.
Швидка перевірка дивиться файли коду та файли, змінені за останні два тижні. Повна читає кожен файл і текст записів та опцій. Перевірка сама нічого не змінює й не видаляє.

Як читати знахідки
Кожна знахідка показує файл, правило, яке спрацювало, і його важливість:
- High: код, що майже напевно шкідливий, або файл ядра WordPress, який відрізняється від офіційного.
- Medium: PHP-файл у
wp-adminабоwp-includes, якого немає в складі WordPress. - Low: файл плагіна з wordpress.org, який відрізняється від свого релізу. Його могли змінити власники, або файл належить іншому плагіну з такою самою назвою, тому перевірте, перш ніж діяти.
Відкрийте знахідку й прочитайте код навколо збігу. Потім вирішіть: відновити, ізолювати або проігнорувати, якщо це не проблема.
Карантин і відновлення
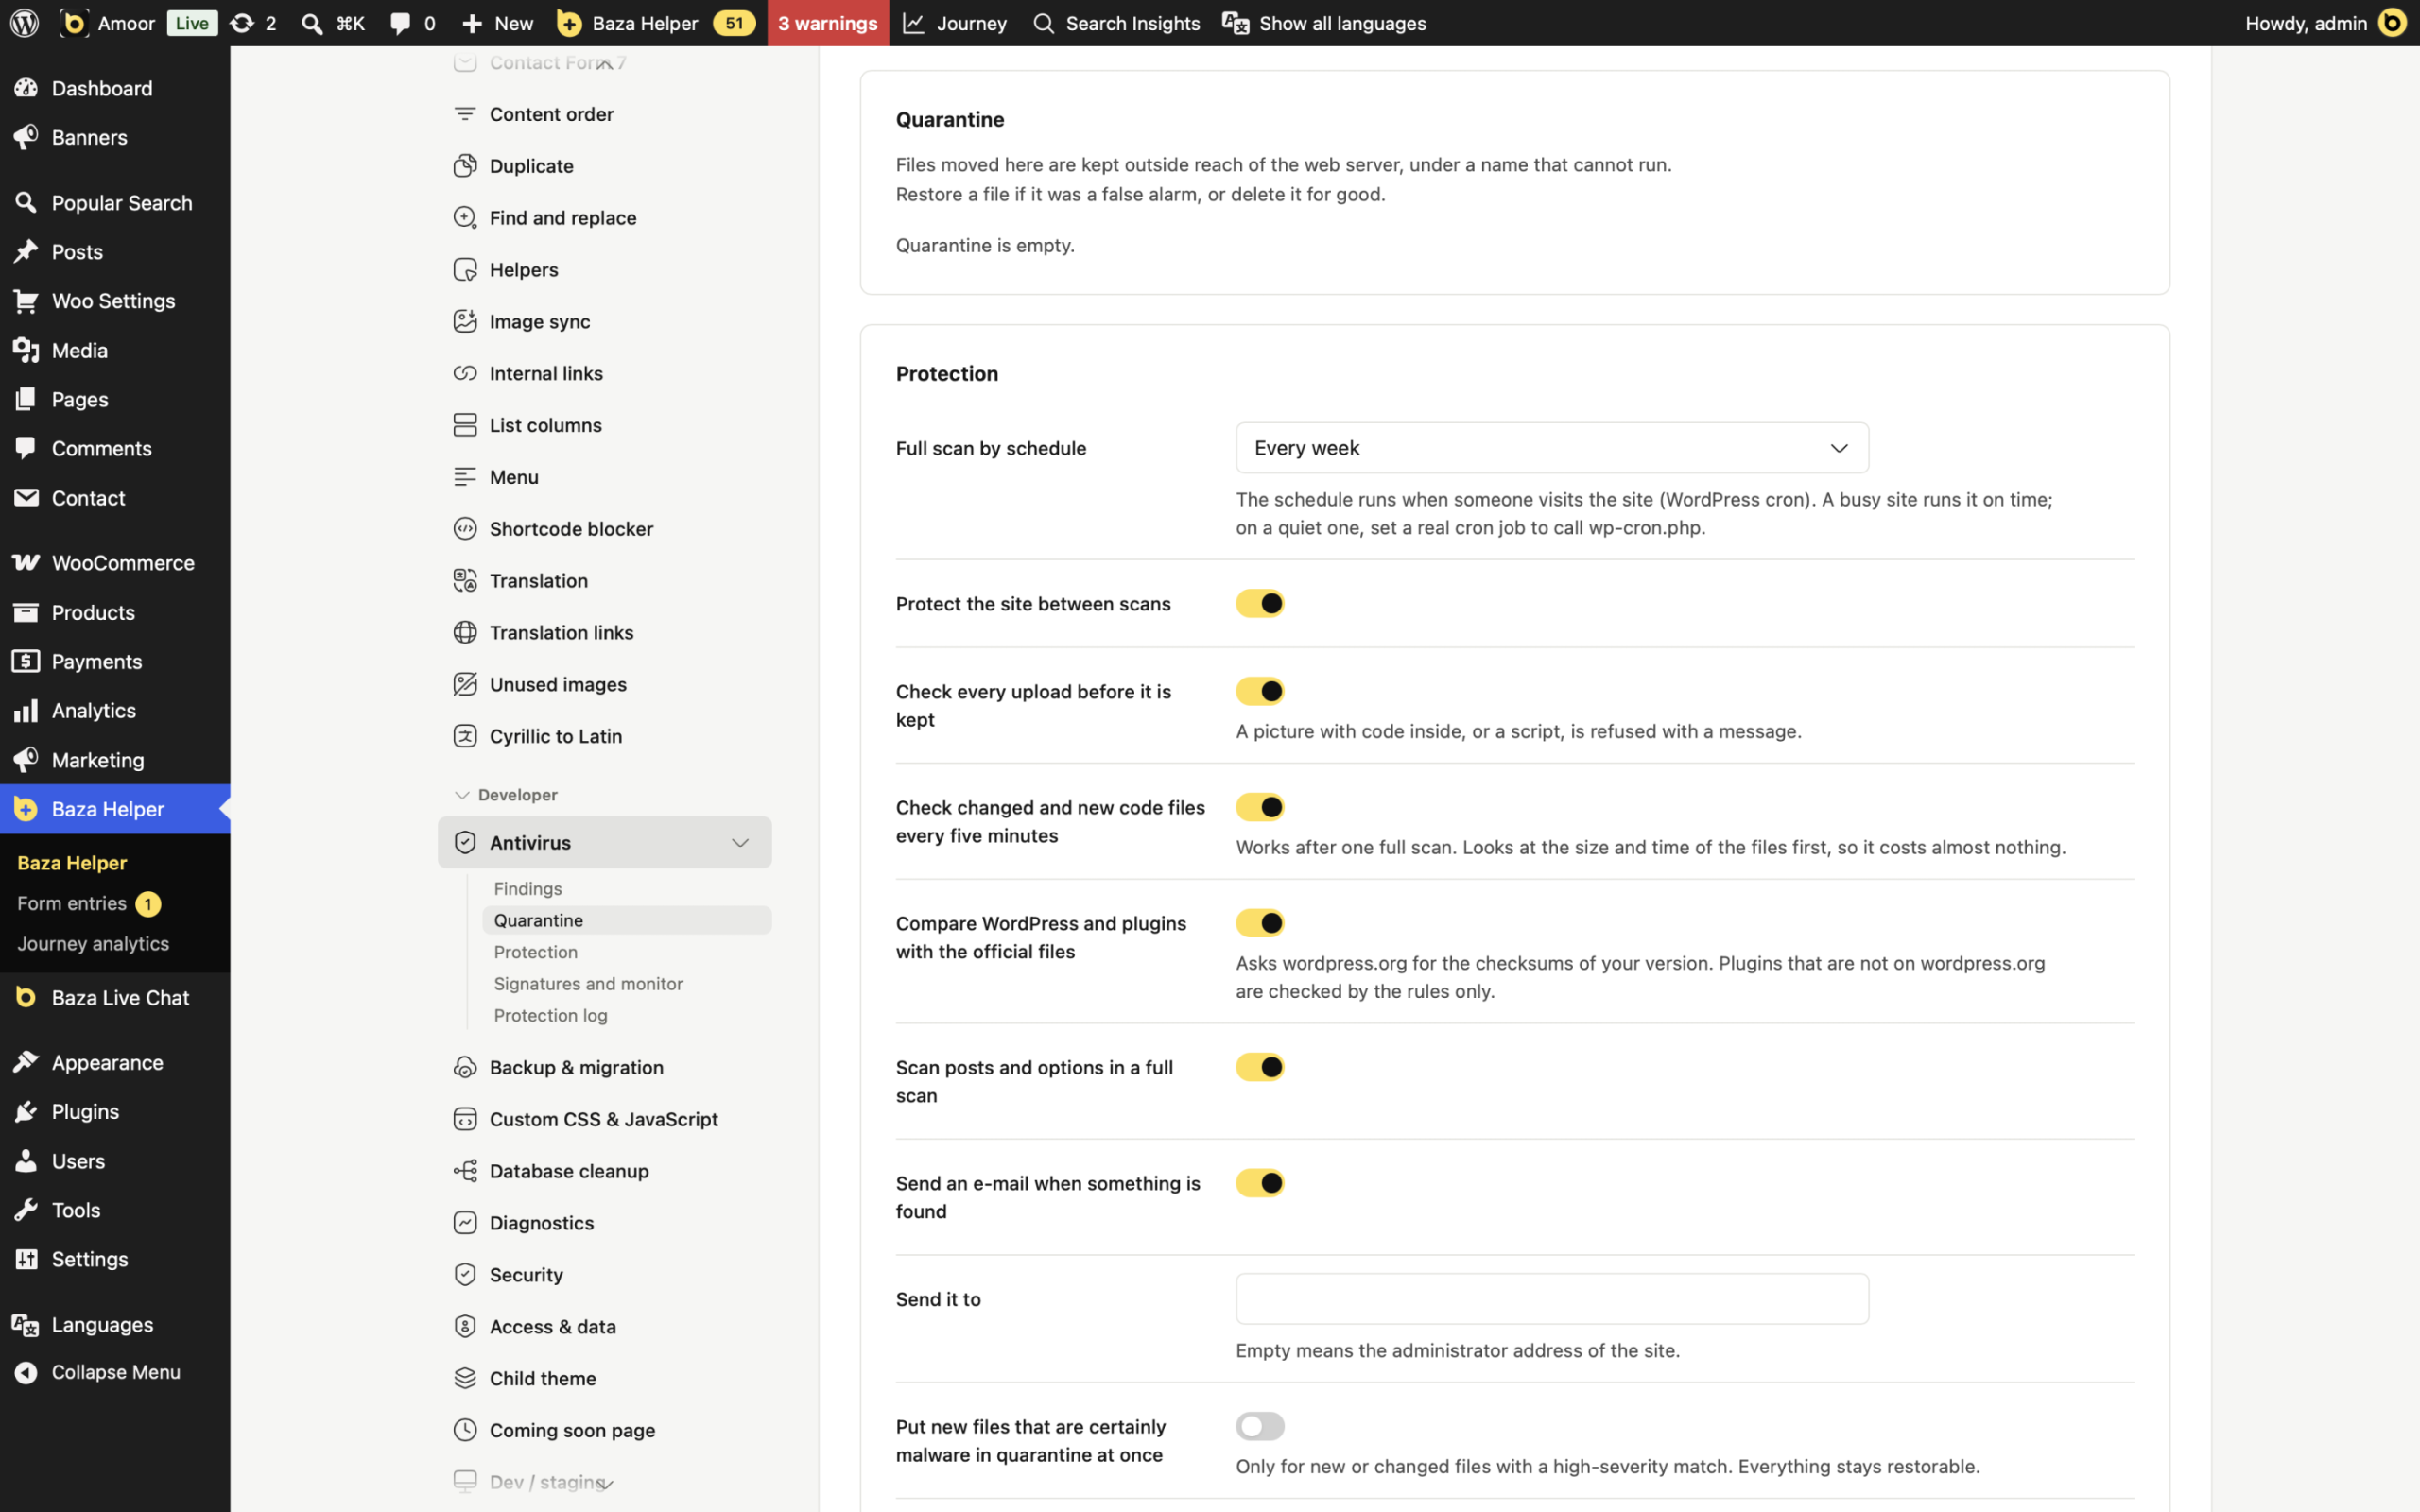
Карантин переносить файл з досяжності. Файл перейменовують на ім’я, яке не можна запустити, і зберігають у папці, яку веб-сервер не віддає. Restore повертає файл точно таким, яким був, і закриває знахідку. Delete видаляє файл назавжди, тож користуйтеся ним лише тоді, коли впевнені.
- Антивірус ніколи не чіпає
wp-config.php, кореневіindex.phpі.htaccess, файли поза папкою WordPress та символічні посилання. - Папка карантину залишається, коли ви видаляєте плагін. Видаліть її файли самі, коли будете впевнені.
Відновлення офіційного файлу
Для файлу ядра WordPress або плагіна з wordpress.org Restore the official file завантажує офіційну версію, перевіряє її за офіційною контрольною сумою і зберігає змінений файл у карантині. У плагіна, якого немає на wordpress.org, офіційного файлу немає, тому його перевіряють лише правила.
Захист між перевірками
- Завантаження перевіряють до того, як їх збережено. Картинка з кодом всередині або скрипт відхиляються з повідомленням.
- Після першої повної перевірки змінені й нові файли коду перевіряють кожні п’ять хвилин. Це коротка затримка, а не миттєве блокування.
- Ви отримуєте лист, коли додано акаунт адміністратора і коли щось знайдено. Листа кожного виду не більше одного на годину, а в ньому лише шляхи й імена файлів.
- Із увімкненим Full scan by schedule повна перевірка йде щодня або щотижня. Її запускає WordPress cron, коли хтось відвідує сайт. На тихому сайті налаштуйте справжнє cron-завдання, що викликає
wp-cron.php.
Сигнатури й оновлення
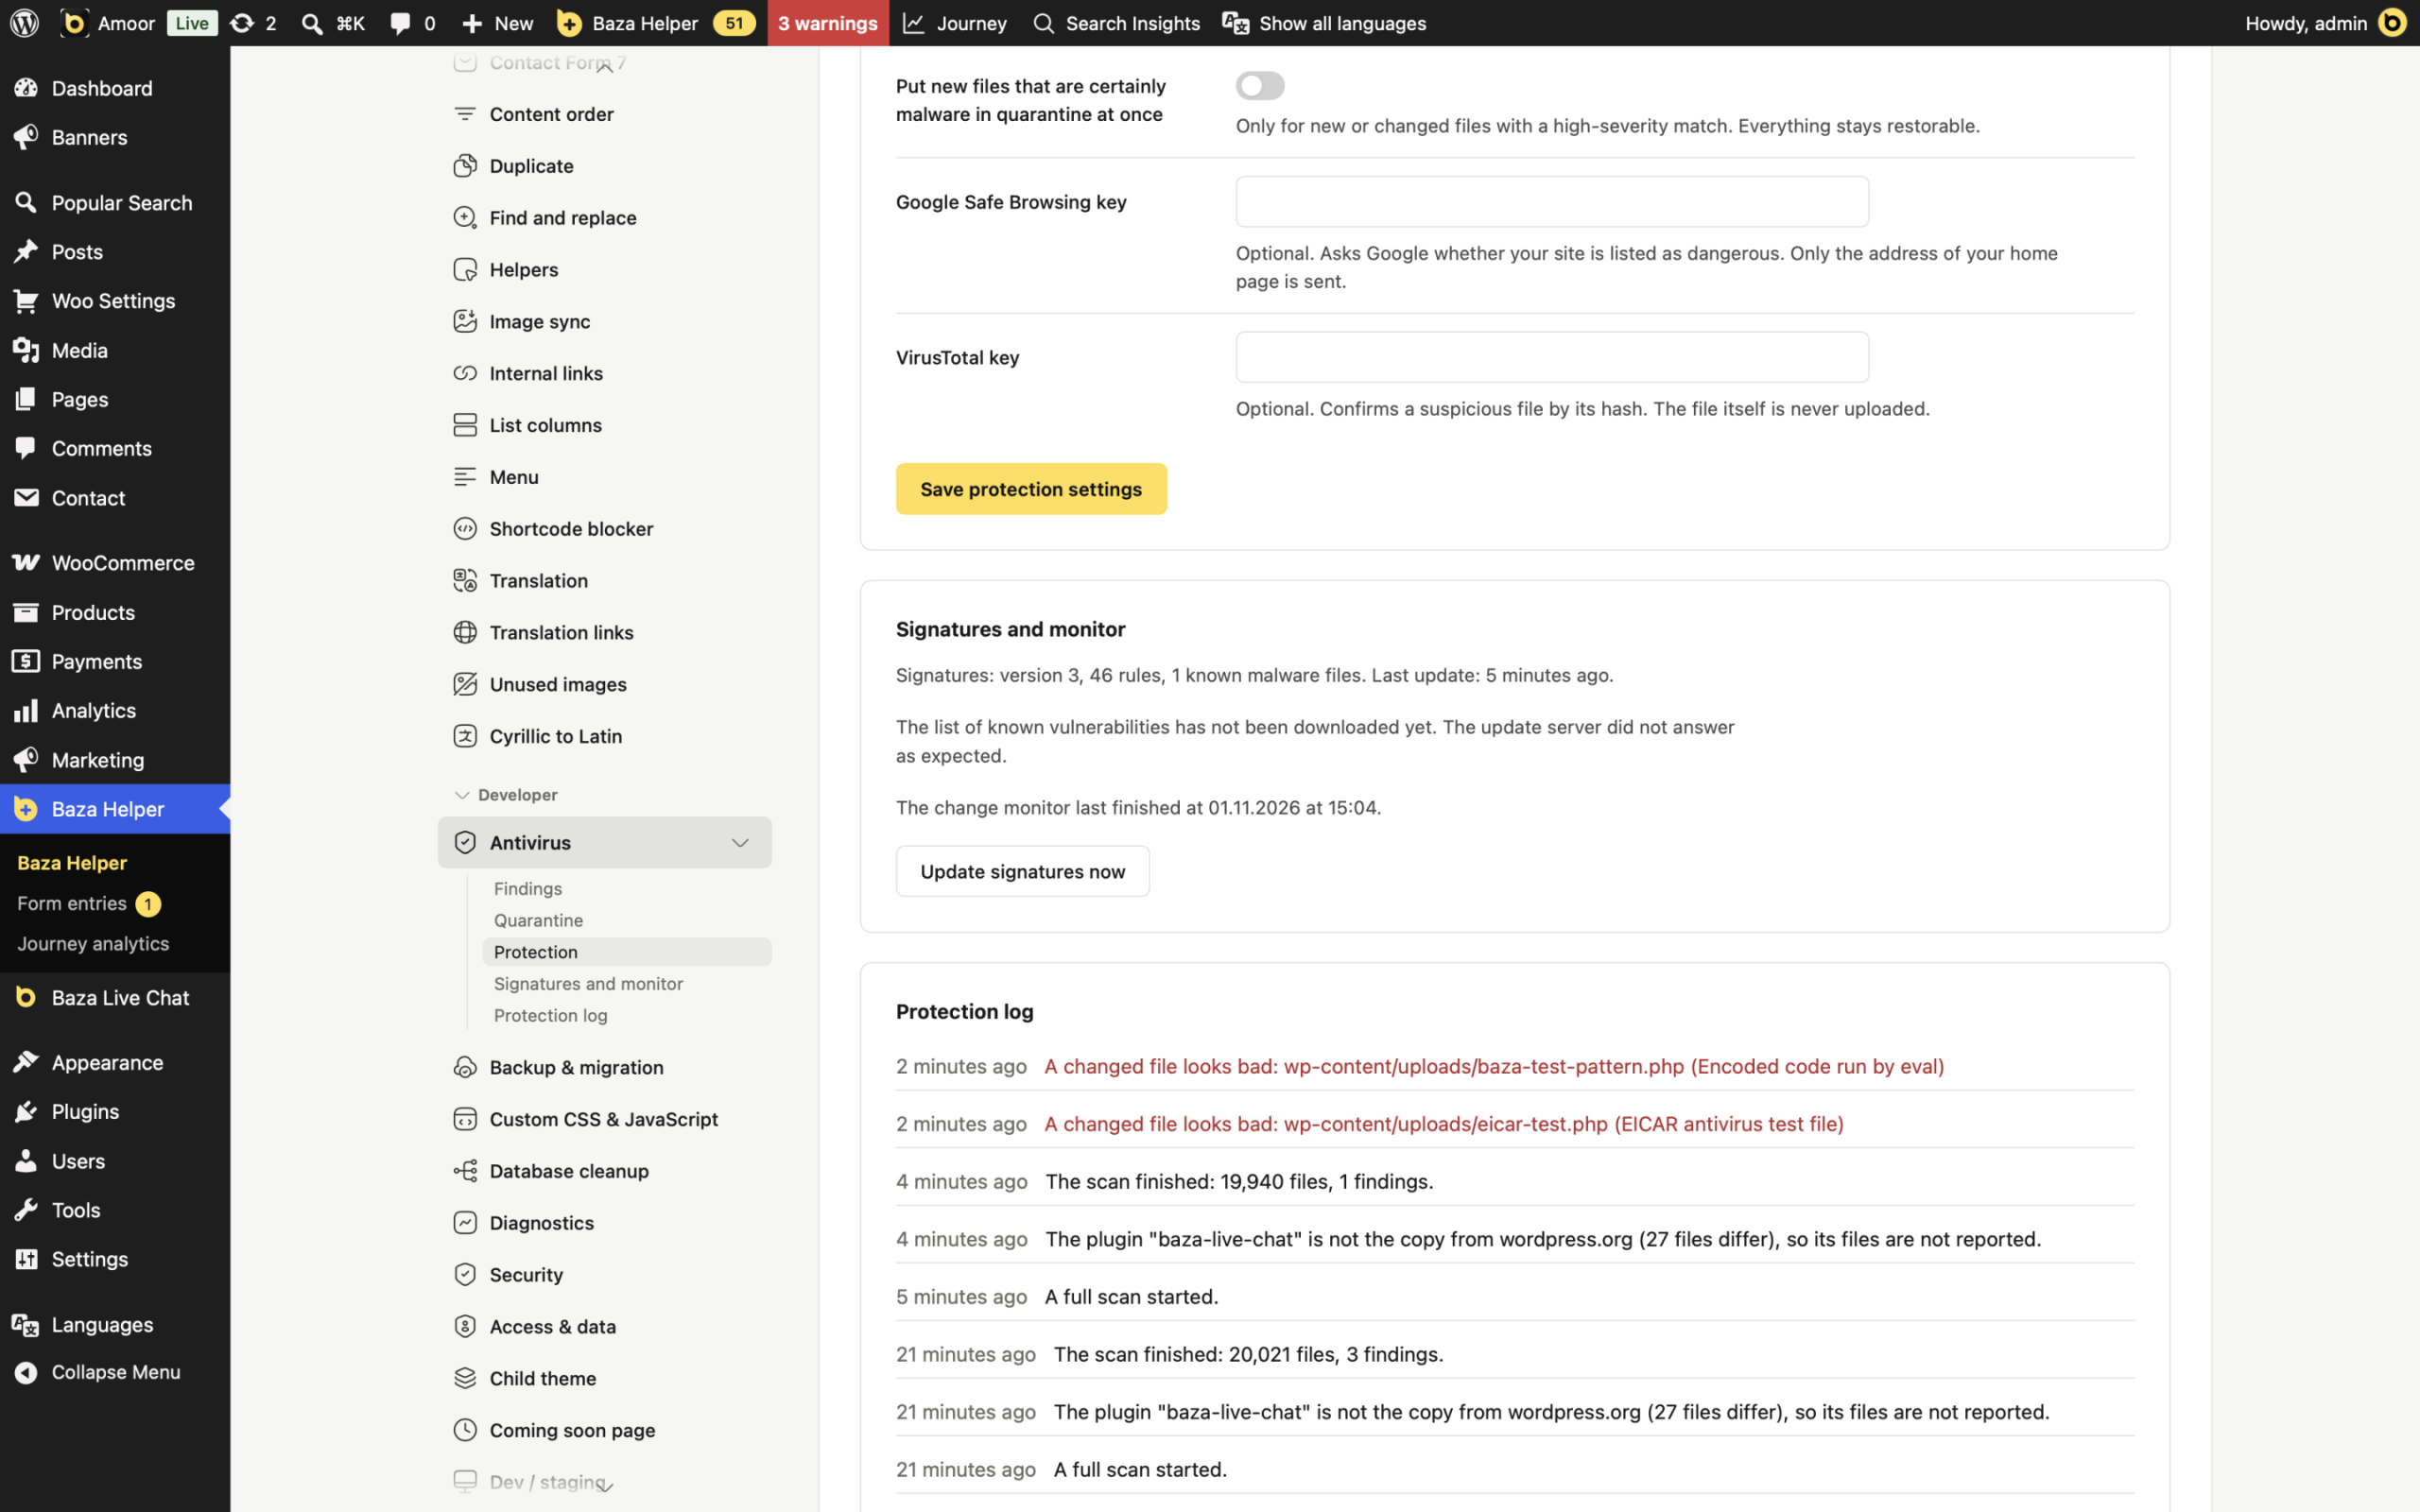
Раз на день сайт завантажує з сервера Baza Developers оновлення правил і списку відомих вразливостей. Натисніть Update signatures now, щоб перевірити одразу. Жодних даних про ваші файли під час оновлення не надсилається. Якщо сервер підписує оновлення, оновлення з невідповідним підписом відхиляється, а чинні правила лишаються.
Ключі Google Safe Browsing і VirusTotal
Обидві перевірки необов’язкові, працюють з вашими ключами, які зберігаються в зашифрованому вигляді.
- Google Safe Browsing key: питає, чи внесено адресу вашої головної сторінки як небезпечну. Надсилається лише ця адреса.
- VirusTotal key: підтверджує підозрілий файл за його хешем. Сам файл ніколи не вивантажується.
Якщо сайт заражено
- Запустіть повну перевірку і запишіть знахідки High.
- Ізолюйте файли, в яких ви впевнені. Решту залиште для розгляду.
- Змініть паролі всіх адміністраторів, панелі хостингу та FTP або SFTP. Видаліть акаунти адміністраторів, яких ви не знаєте.
- Відновіть офіційні файли ядра й плагінів там, де це вказує знахідка.
- Очистьте записи й опції, знайдені перевіркою бази даних.
- Запускайте повну перевірку знову, доки вона не знайде нічого нового.
Якщо не знаєте, що робити, попросіть допомоги. Наша послуга безпеки WordPress включає цю роботу, і фахівець перевіряє результат разом із вами.
Потрібен короткий огляд? Відкрийте сторінку антивіруса для WordPress.
Потрібна загальна картина? Прочитайте: Перевірка сайту WordPress на віруси: 4 способи.
Знаходьте шкідливий код, раніше ніж це зроблять відвідувачі
Baza Helper Pro перевіряє ваші файли та базу даних на віруси, звіряє WordPress і плагіни з офіційними файлами та стежить за змінами коду, поки сайт працює. Підозрілий файл іде в карантин і повертається одним кліком.
- 01
Перевіряє кожен файл і базу даних
- 02
Звіряє з офіційними файлами
- 03
Карантин і відновлення в один клік
